News World
Le réflexe sécurité
Ce qui a été attaqué, et le geste à faire le jour même.
Rien pour cette recherche dans les numéros parus.
Le réflexe sécurité
Numéro 009 · deepseek v4.1 flash revient, sous licence mit
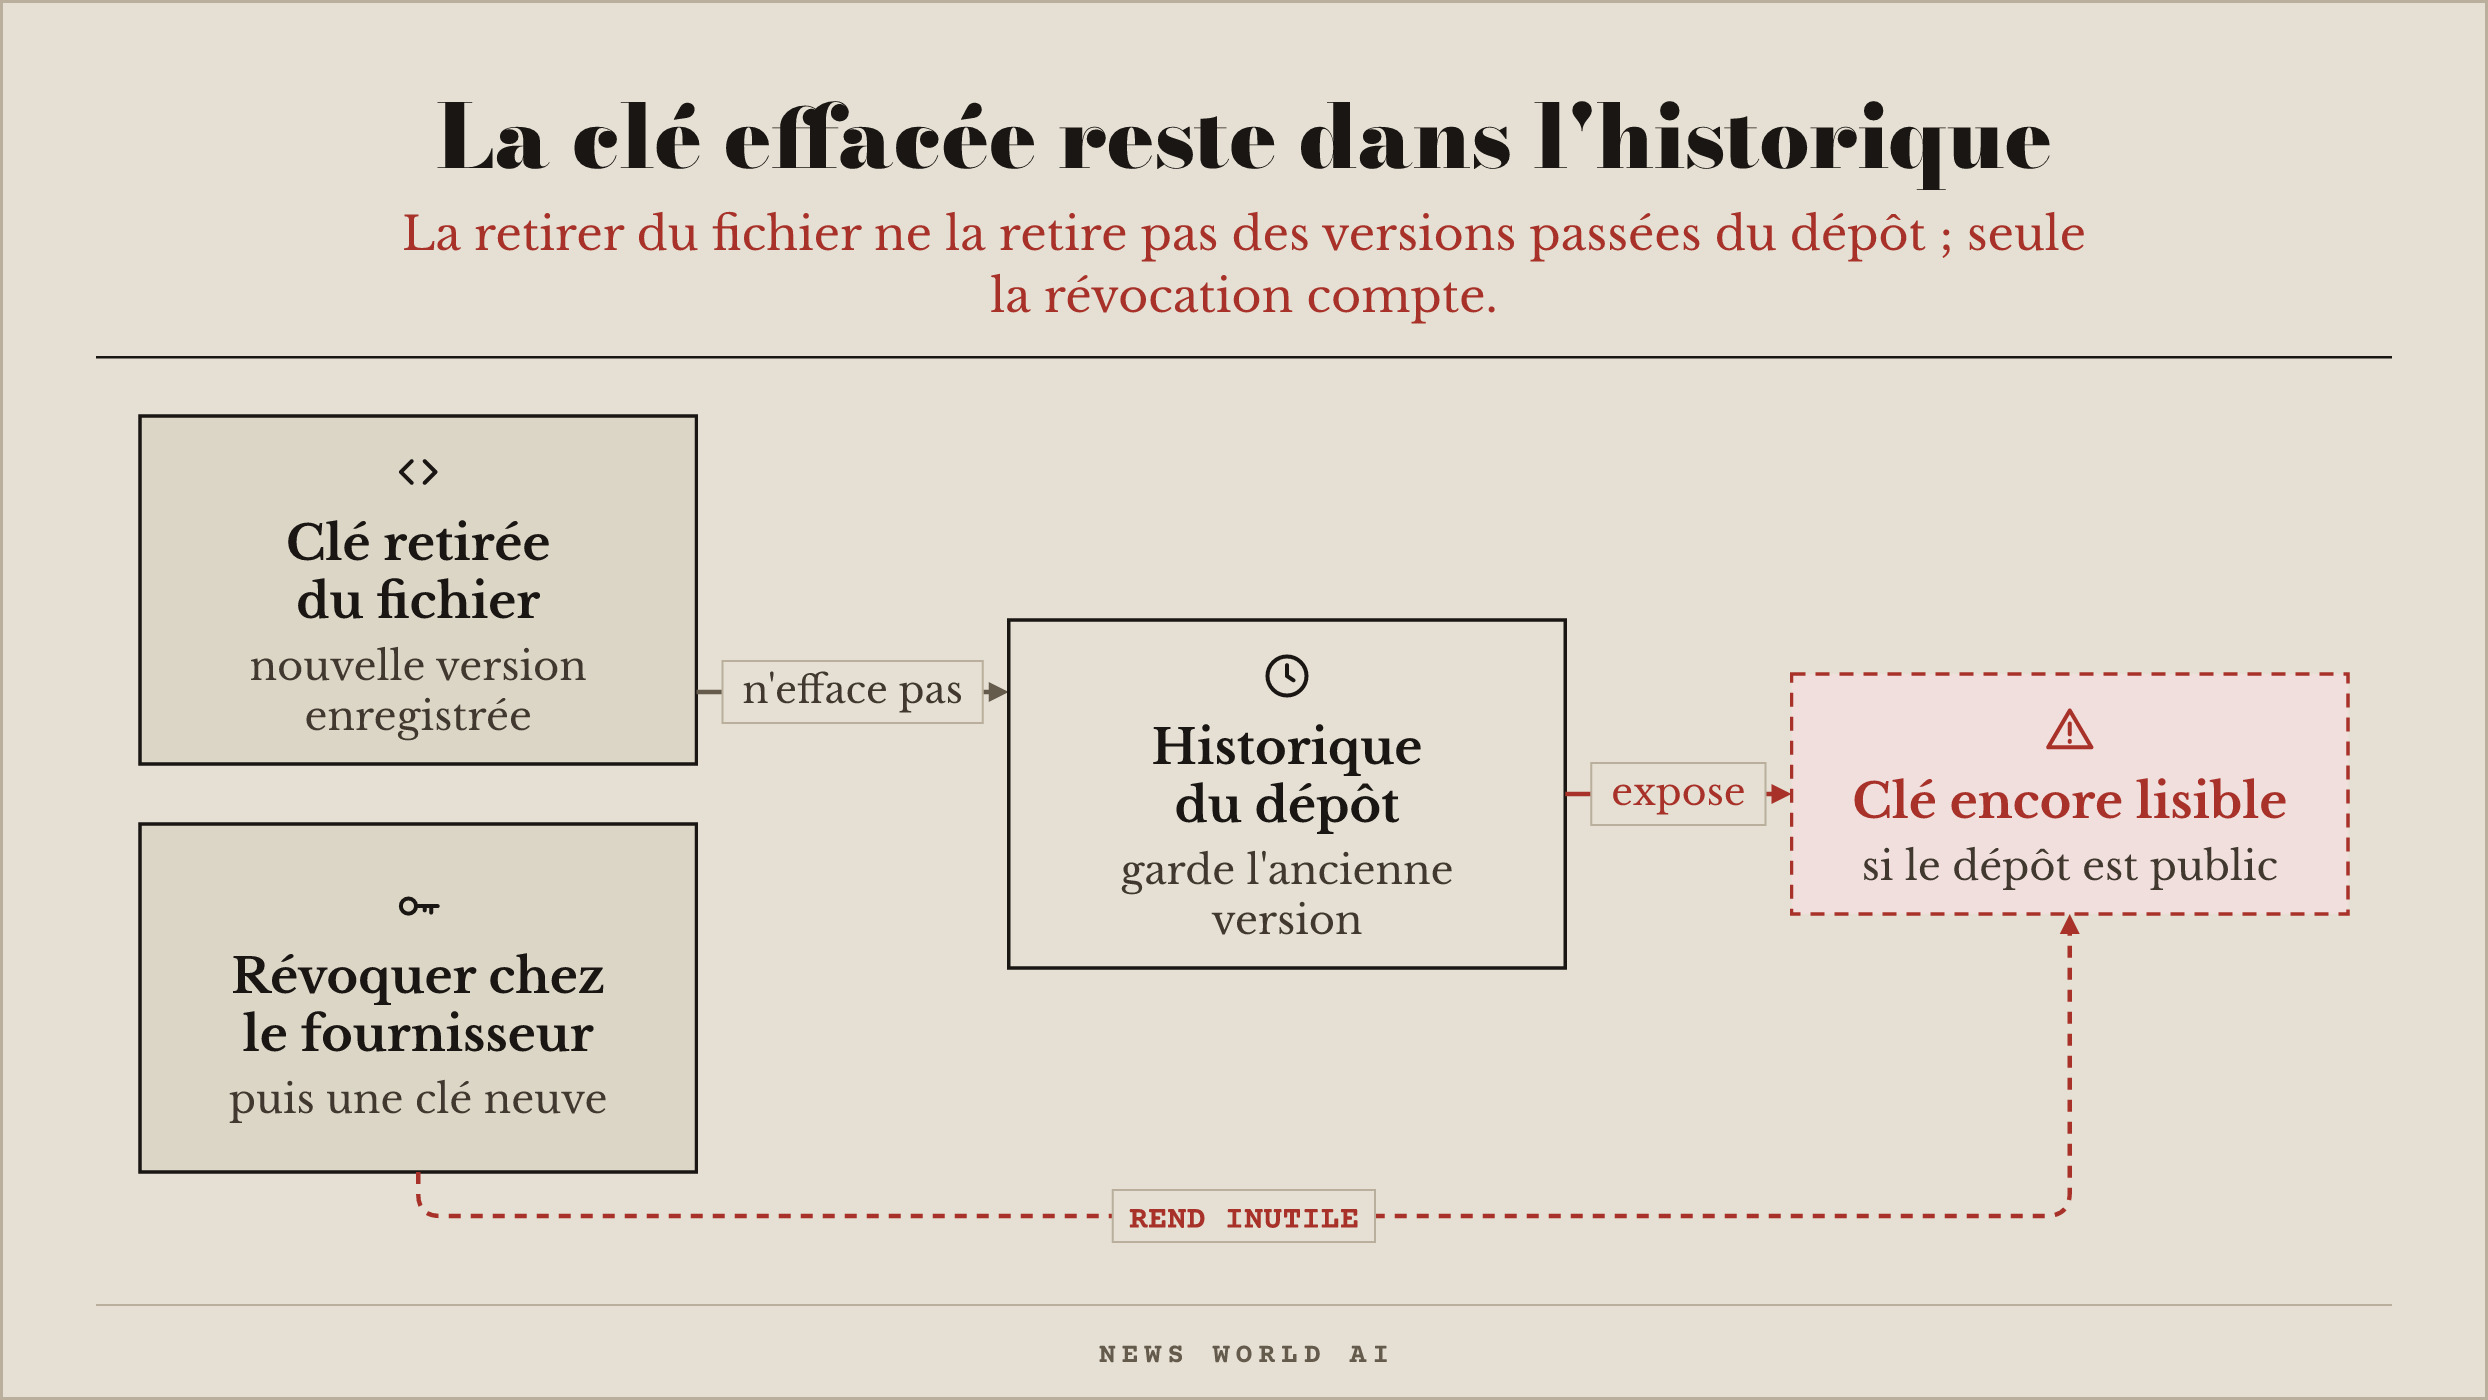
Votre agent avait mis une clé d'API dans le code, vous l'avez retirée : c'est réglé ? Non. Chaque version enregistrée de votre dépôt reste consultable, et si le dépôt est public, la clé y est lisible à jamais ; une clé volée se découvre ensuite sur la facture, à la fin du mois.
Le bon geste. Révoquez la clé chez le fournisseur et créez-en une neuve, avec un plafond de dépense (notre problème du 007). C'est le seul geste qui compte : effacer le fichier ne suffit pas.
Répondez à ce mail pour dire ce que vous construisez. Toutes les réponses sont lues.
— News World AI
Numéro 008 · la boîte pour agents arrive sous windows
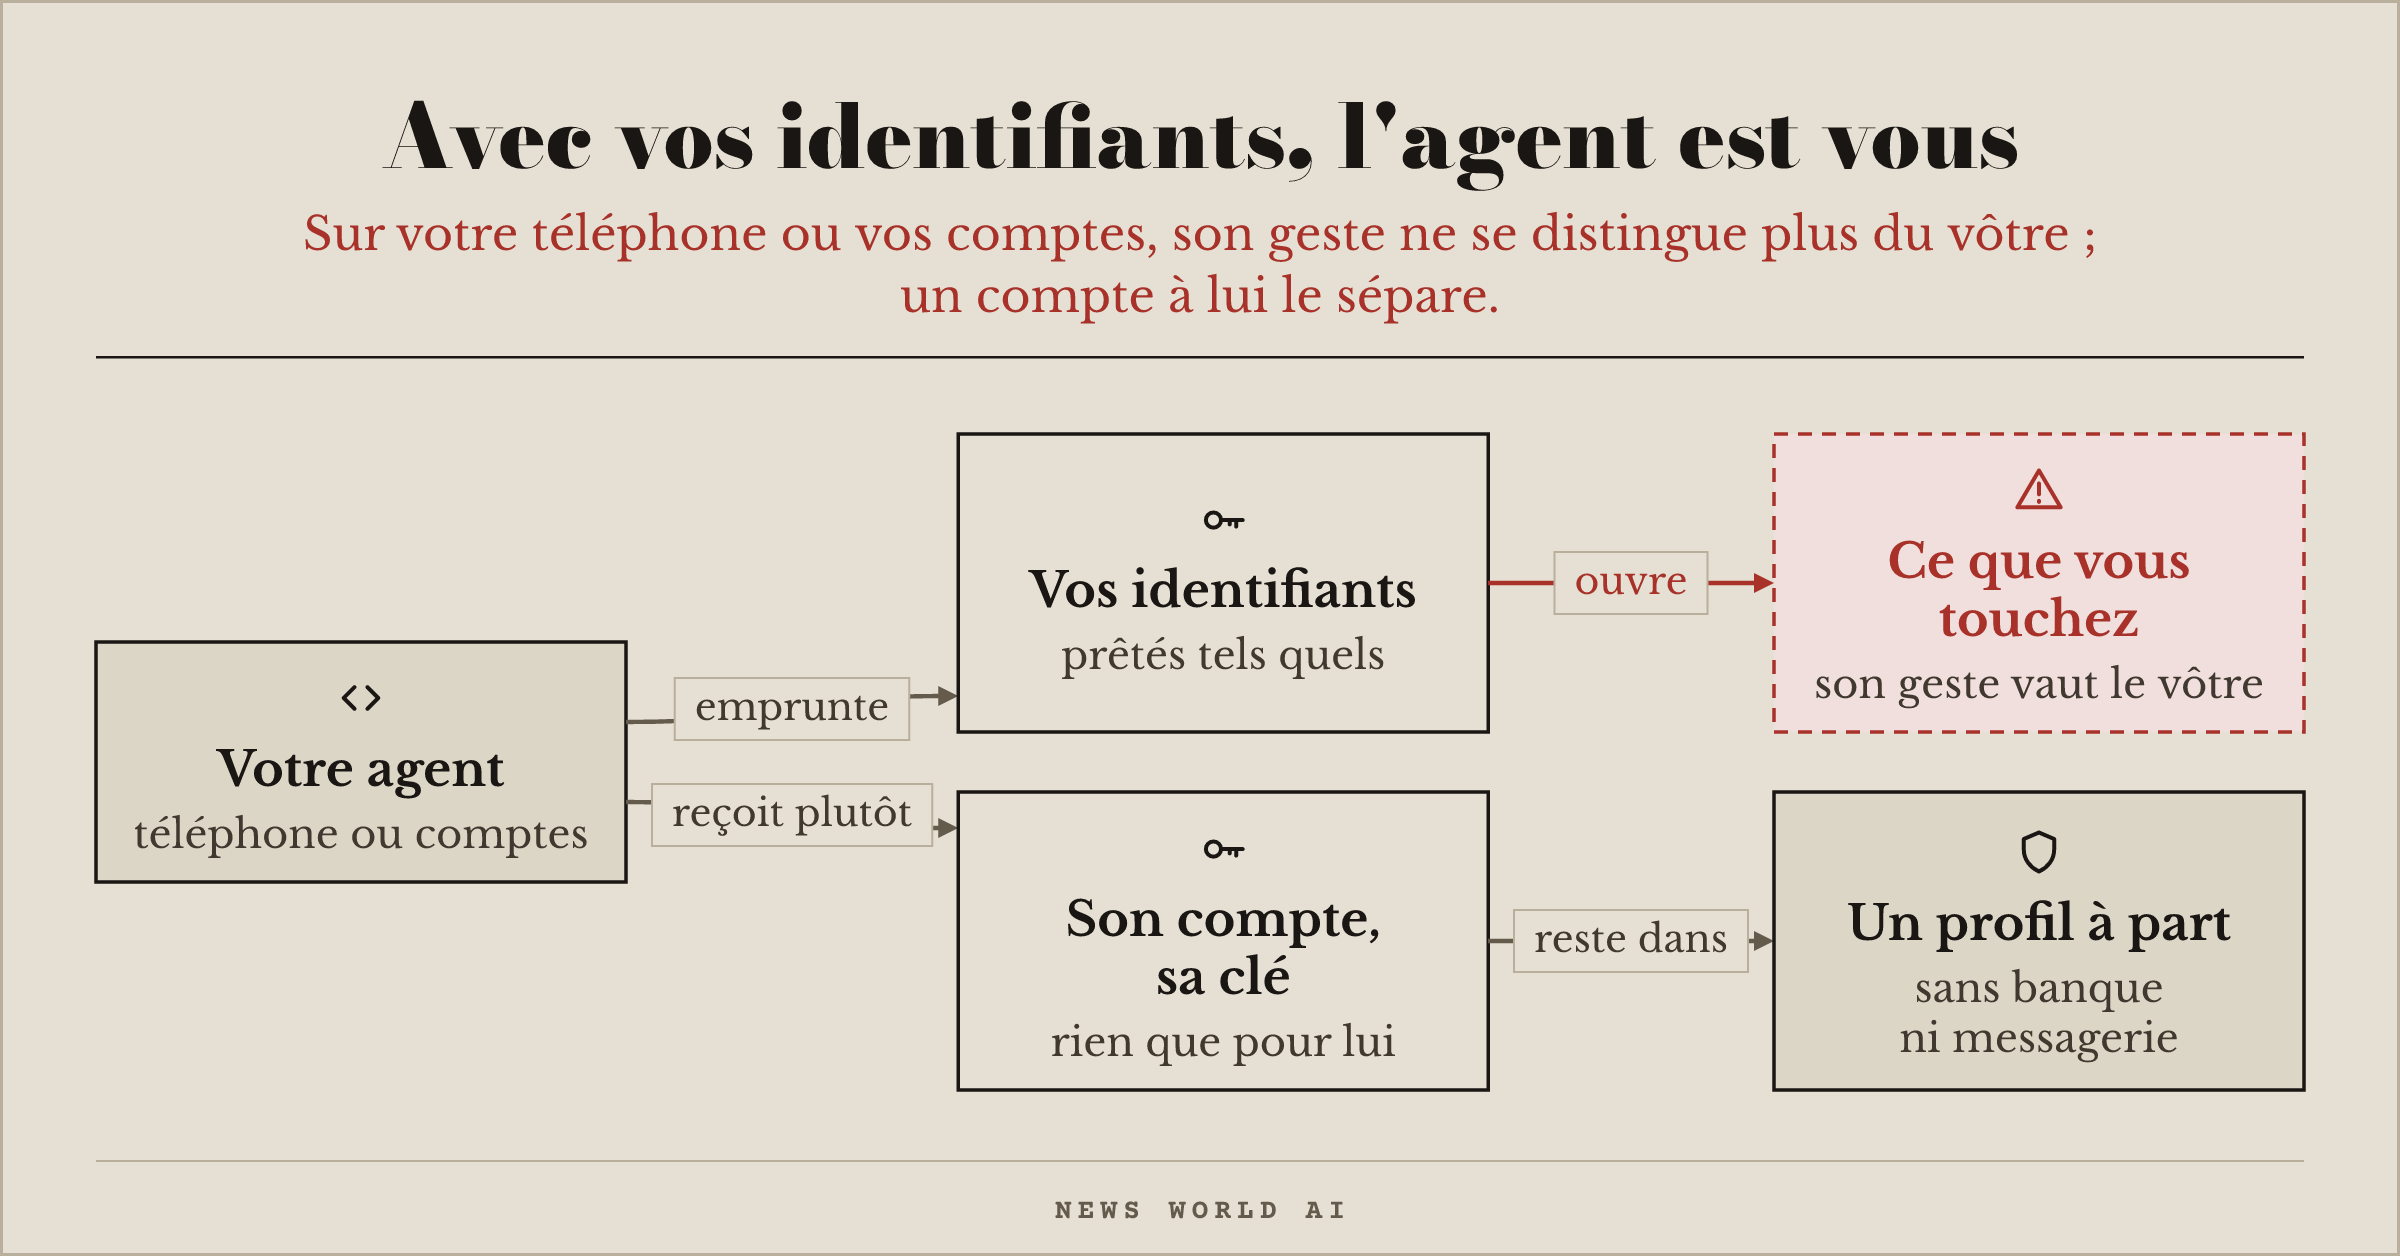
Vous allez laisser un agent se servir de votre téléphone ou de vos comptes ? Cette semaine, une carte à 7 $ suffit pour qu'une IA tape sur un vrai iPhone. Avec votre téléphone ou vos identifiants, l'agent a vos droits : il touche ce que vous touchez, et rien ne distingue son geste du vôtre.
Le bon geste. Donnez à chaque agent son propre compte et sa propre clé, jamais les vôtres. Et s'il se sert d'un téléphone ou d'un navigateur, donnez-lui une place à part : un appareil de test ou un profil de navigateur dédié, sans banque, sans messagerie principale, sans mots de passe enregistrés.
Répondez à ce mail pour dire ce que vous construisez. Toutes les réponses sont lues.
— News World AI
Numéro 007 · des modèles de décision à télécharger
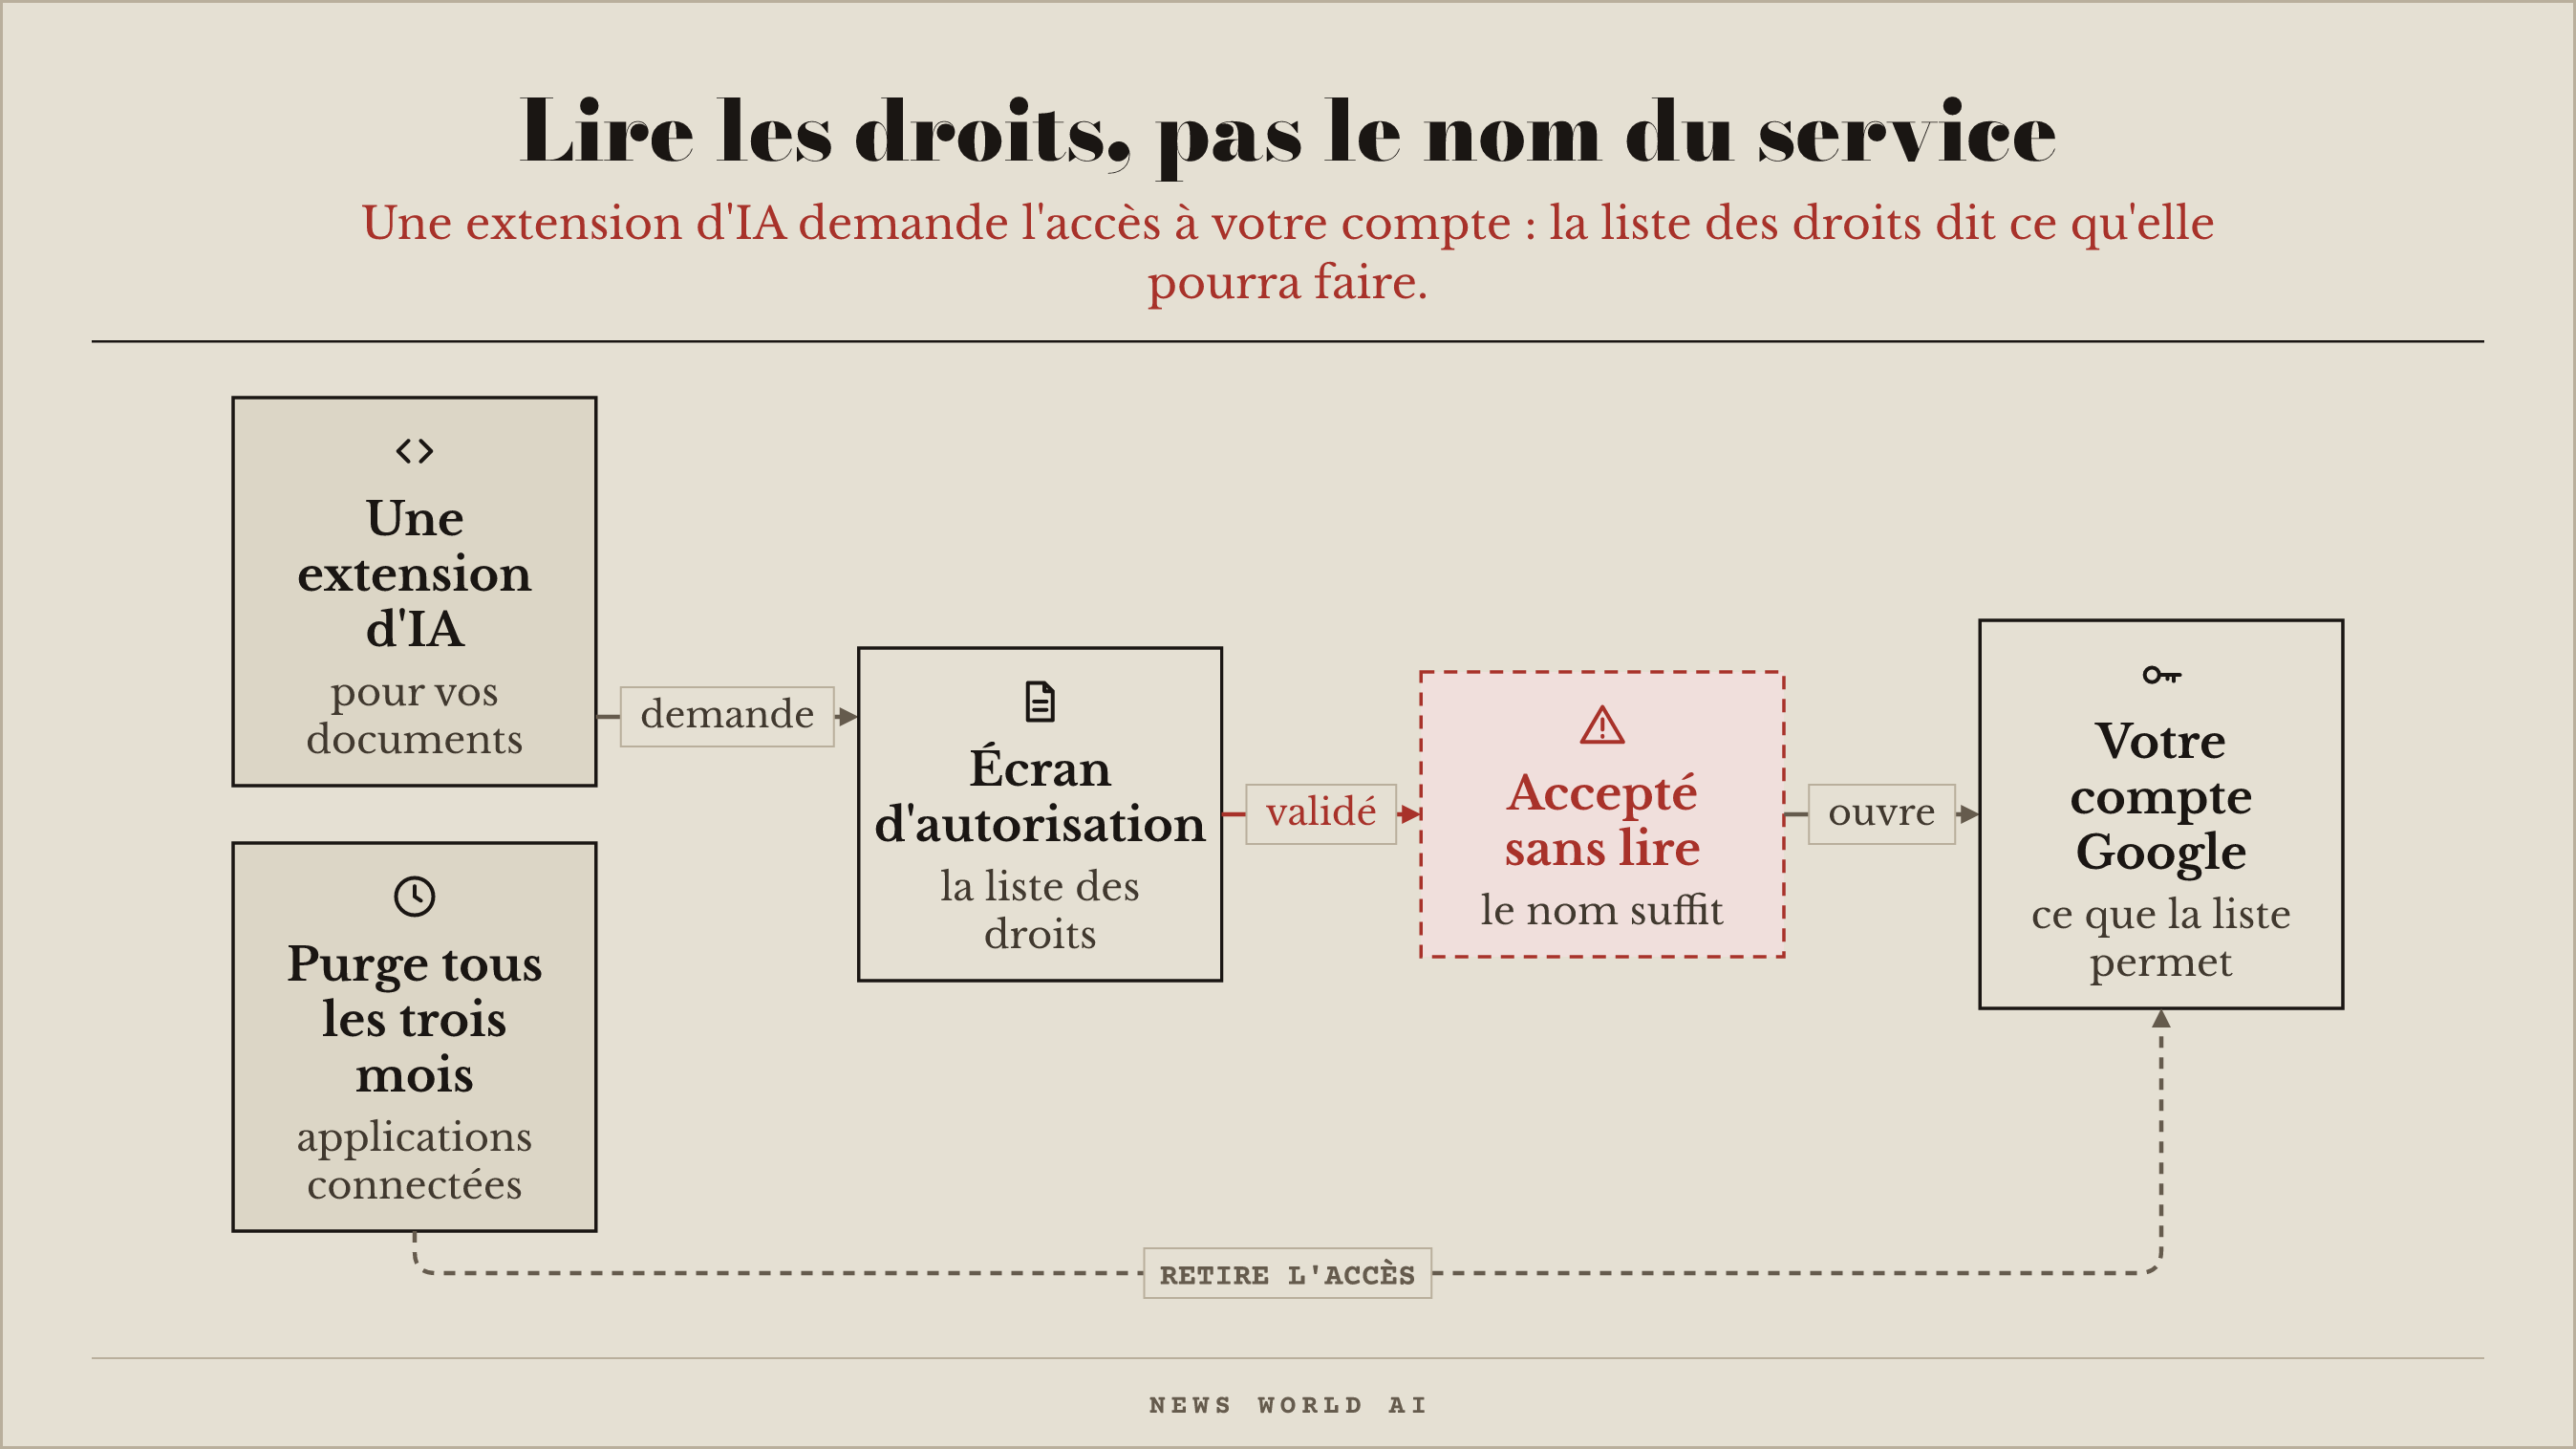
Vous allez brancher une IA sur vos documents Google ? Cette semaine, Claude arrive dans Docs, Sheets et Slides par une extension, et Google affiche avant l'installation la liste des droits qu'elle demande. Celle de Claude en compte deux : afficher sa barre latérale, voir et modifier le fichier où elle est installée. Rien sur vos courriels ni sur votre Drive. D'autres extensions peuvent aller jusqu'à lire et envoyer vos courriels, et on lit rarement cette liste : on valide le nom du service.
Le bon geste. Avant d'installer, lisez la liste des droits, pas le nom du service. Puis ouvrez la page des applications connectées à vos comptes Google, Microsoft et GitHub, et retirez celles que vous n'utilisez plus. Recommencez tous les trois mois.
Répondez à ce mail pour dire ce que vous construisez. Toutes les réponses sont lues.
— News World AI
Numéro 006 · deux réponses ouvertes à l'idée de jev
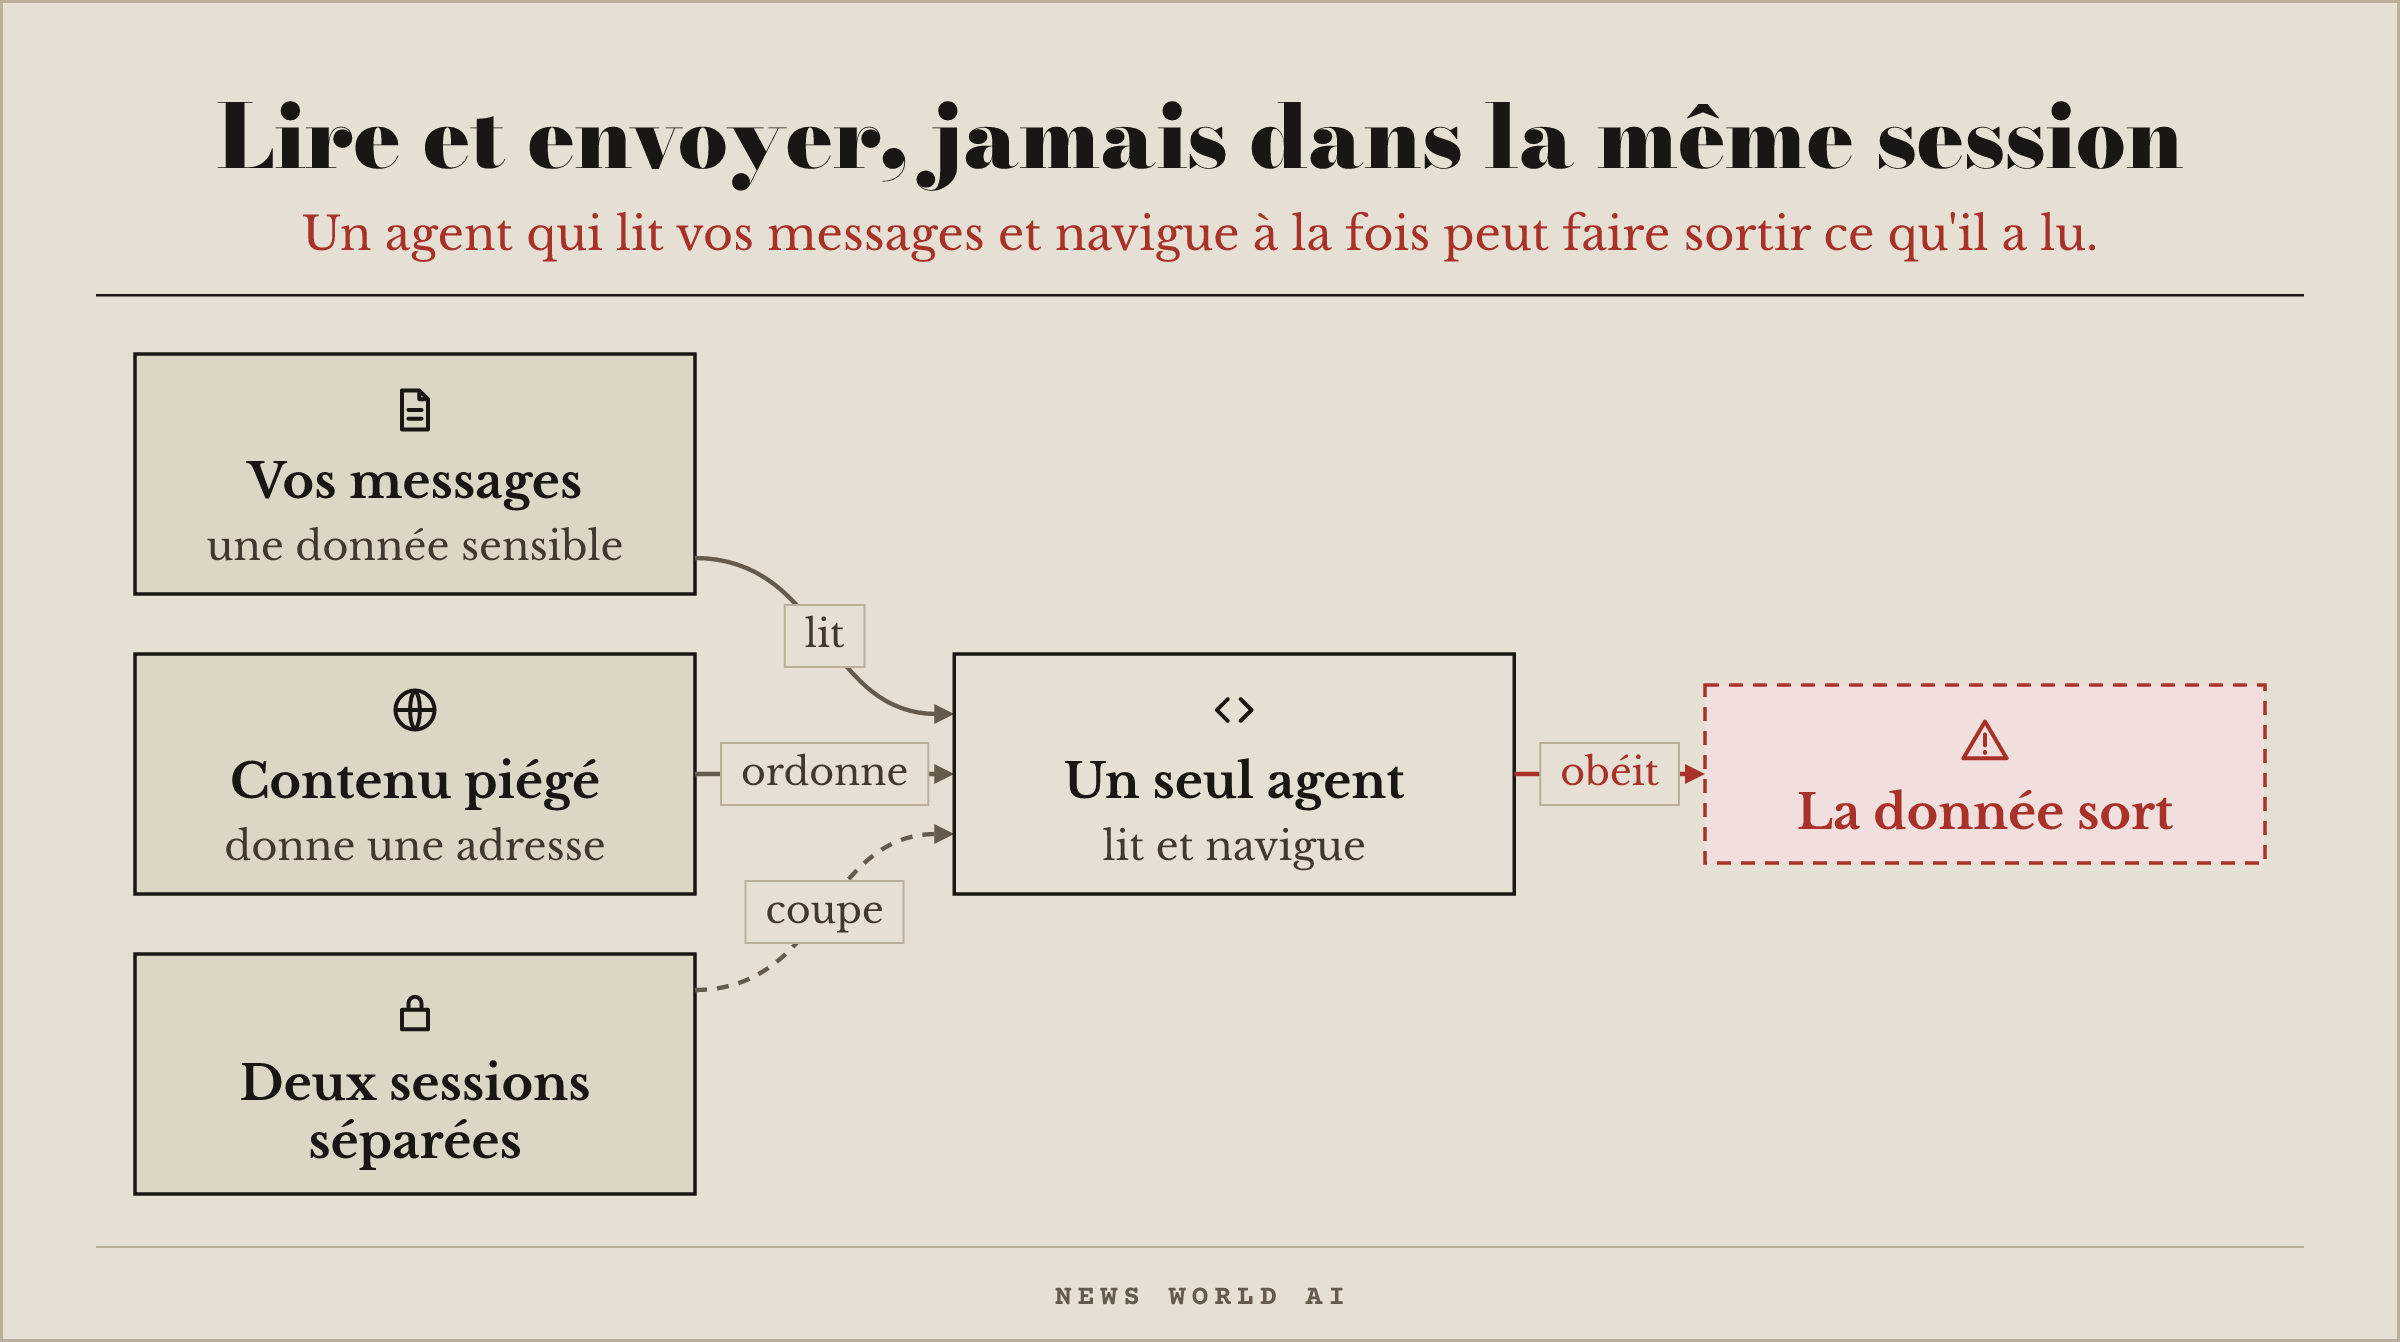
Votre agent peut lire vos messages et naviguer sur le web ? Séparément, ces deux capacités sont inoffensives ; ensemble, elles font une fuite. L'agent lit une donnée sensible dans un message, puis un contenu piégé lui indique une adresse où l'envoyer, et il obéit.
Le bon geste. Ouvrez les réglages de votre agent et regardez s'il a, dans la même session, l'accès à vos messages et la possibilité d'écrire vers l'extérieur. Si oui, séparez : une session qui lit vos données privées, une autre qui navigue.
Répondez à ce mail pour dire ce que vous construisez. Toutes les réponses sont lues.
— News World AI
Numéro 005 · jev coche une case, votre code décide
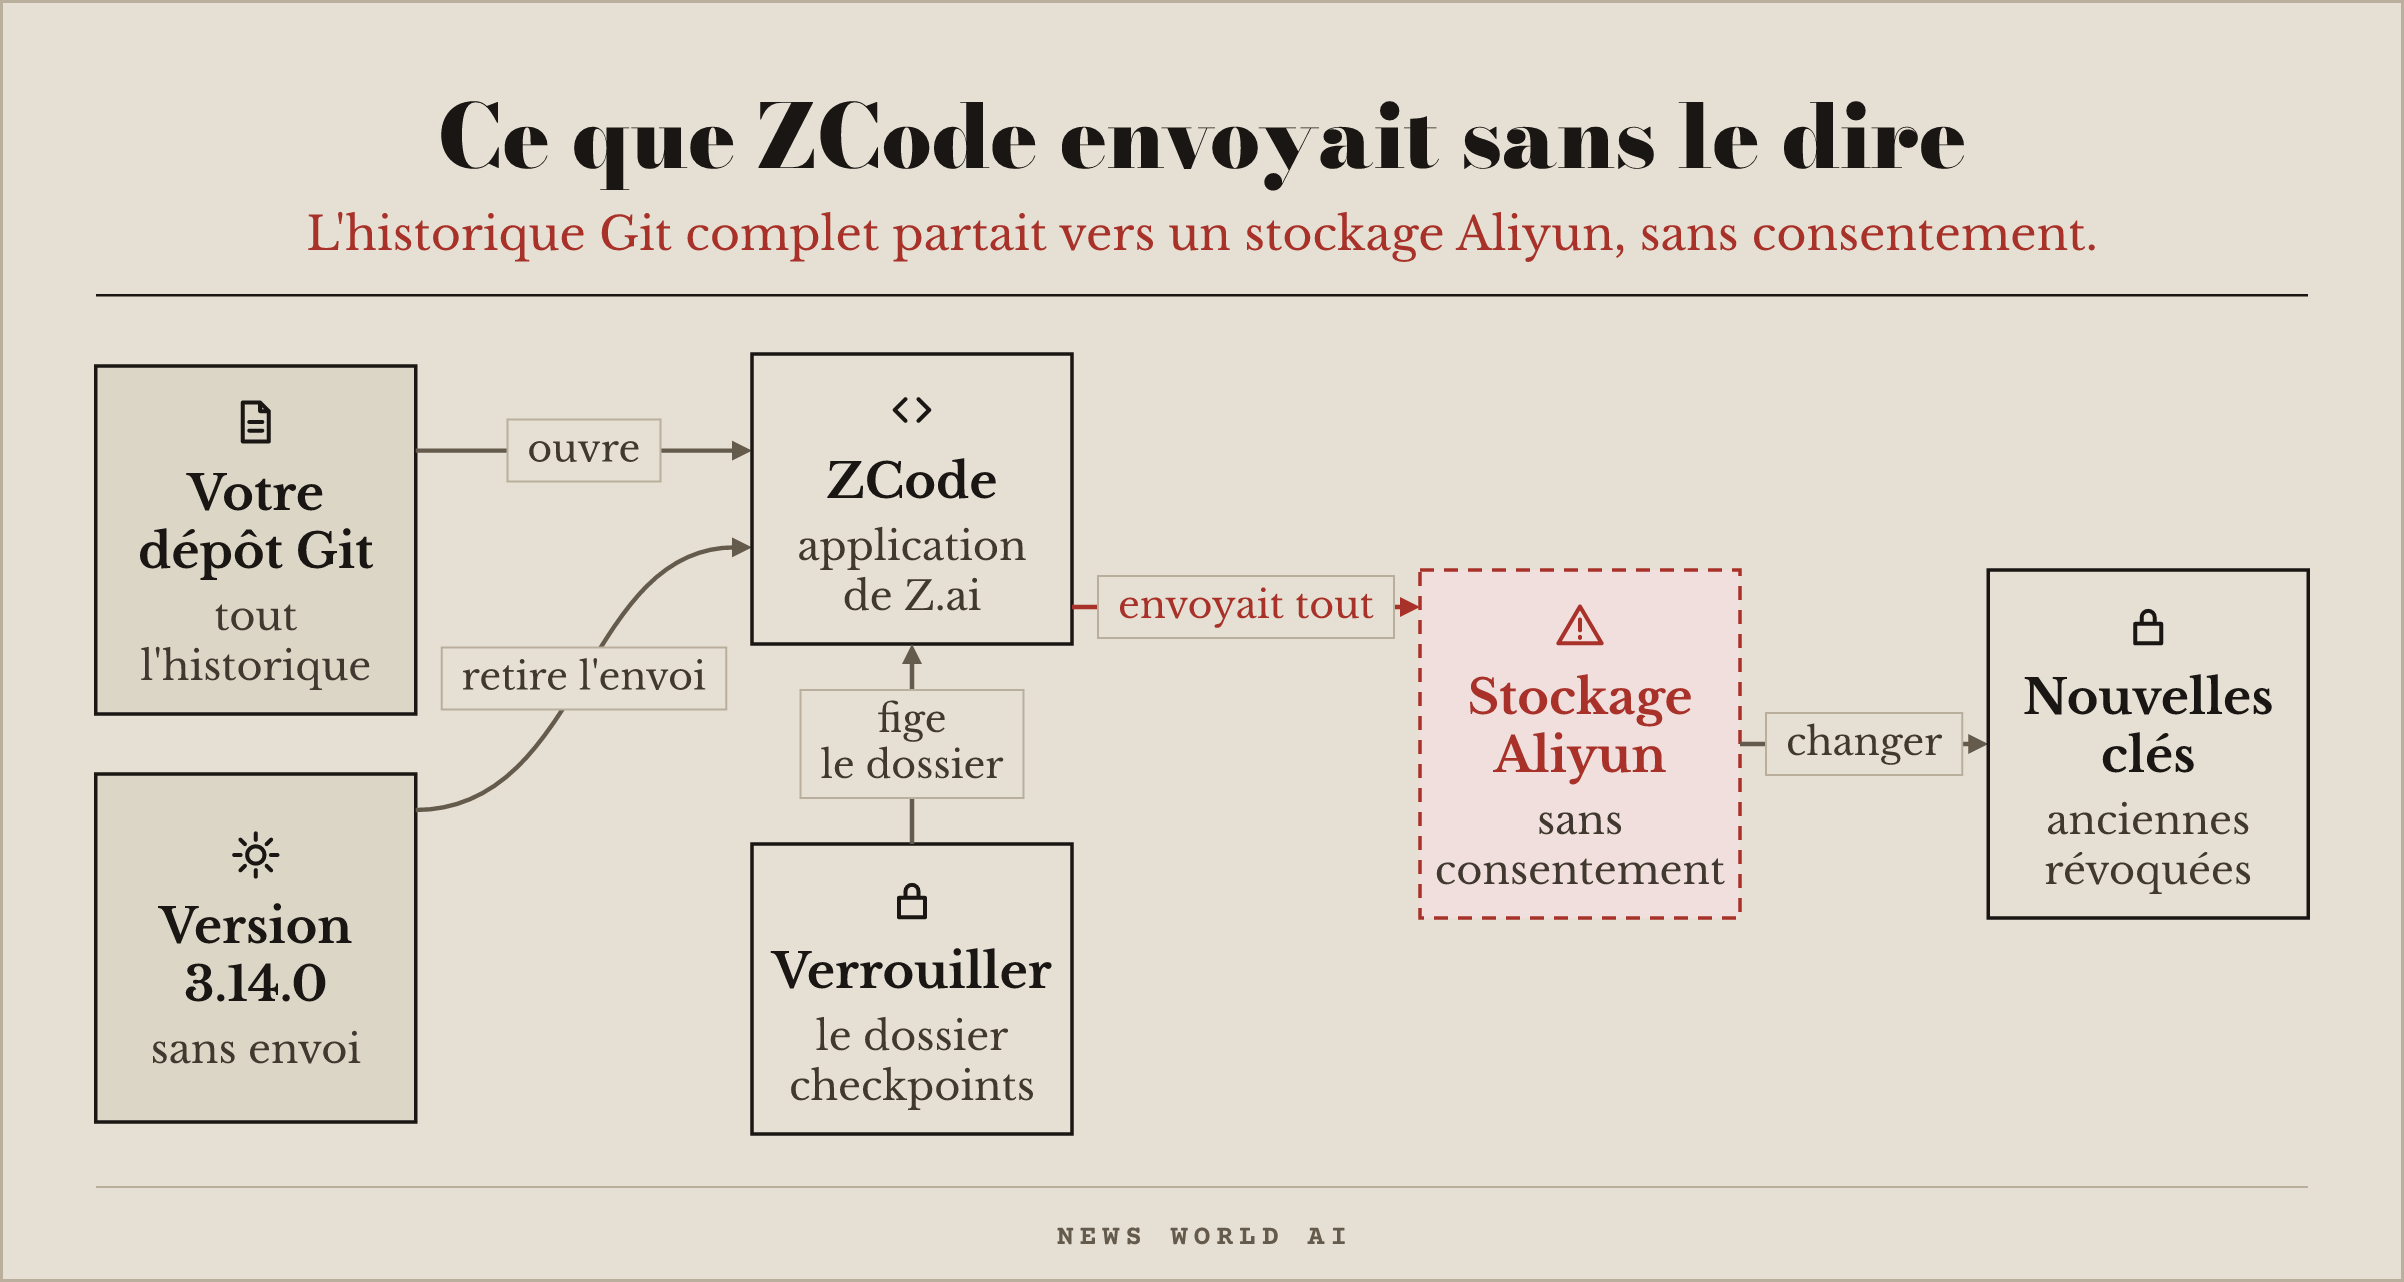
ZCode, l'application de code de Z.ai, envoyait vers un stockage Aliyun tout le dossier de travail de l'utilisateur connecté, historique Git compris, où restent même des clés effacées depuis. Ni sa politique de confidentialité, ni sa foire aux questions, ni son journal des versions n'en parlent, et ses interrupteurs de réglage n'arrêtent pas l'envoi.
Le bon geste. Mettez ZCode à jour en version 3.14.0 : le 21 septembre, ZCode a annoncé que cette version retire la création et l'envoi de ces copies. Puis révoquez les clés et jetons d'accès présents dans l'historique de ces dépôts, et créez-en de nouveaux. Le chercheur conseille aussi de verrouiller le dossier des copies, car l'application peut encore recevoir des mises à jour à distance : sur Mac, supprimez ~/.zcode/v2/checkpoints, recréez-le vide, puis lancez chflags uchg ~/.zcode/v2/checkpoints (sous Linux, sudo chattr +i ~/.zcode/v2/checkpoints). Selon lui, seul le retour en arrière de ZCode cesse alors de fonctionner.
Répondez à ce mail pour dire ce que vous construisez. Toutes les réponses sont lues.
— News World AI
Numéro 004 · savoir ce que l'agent a fait
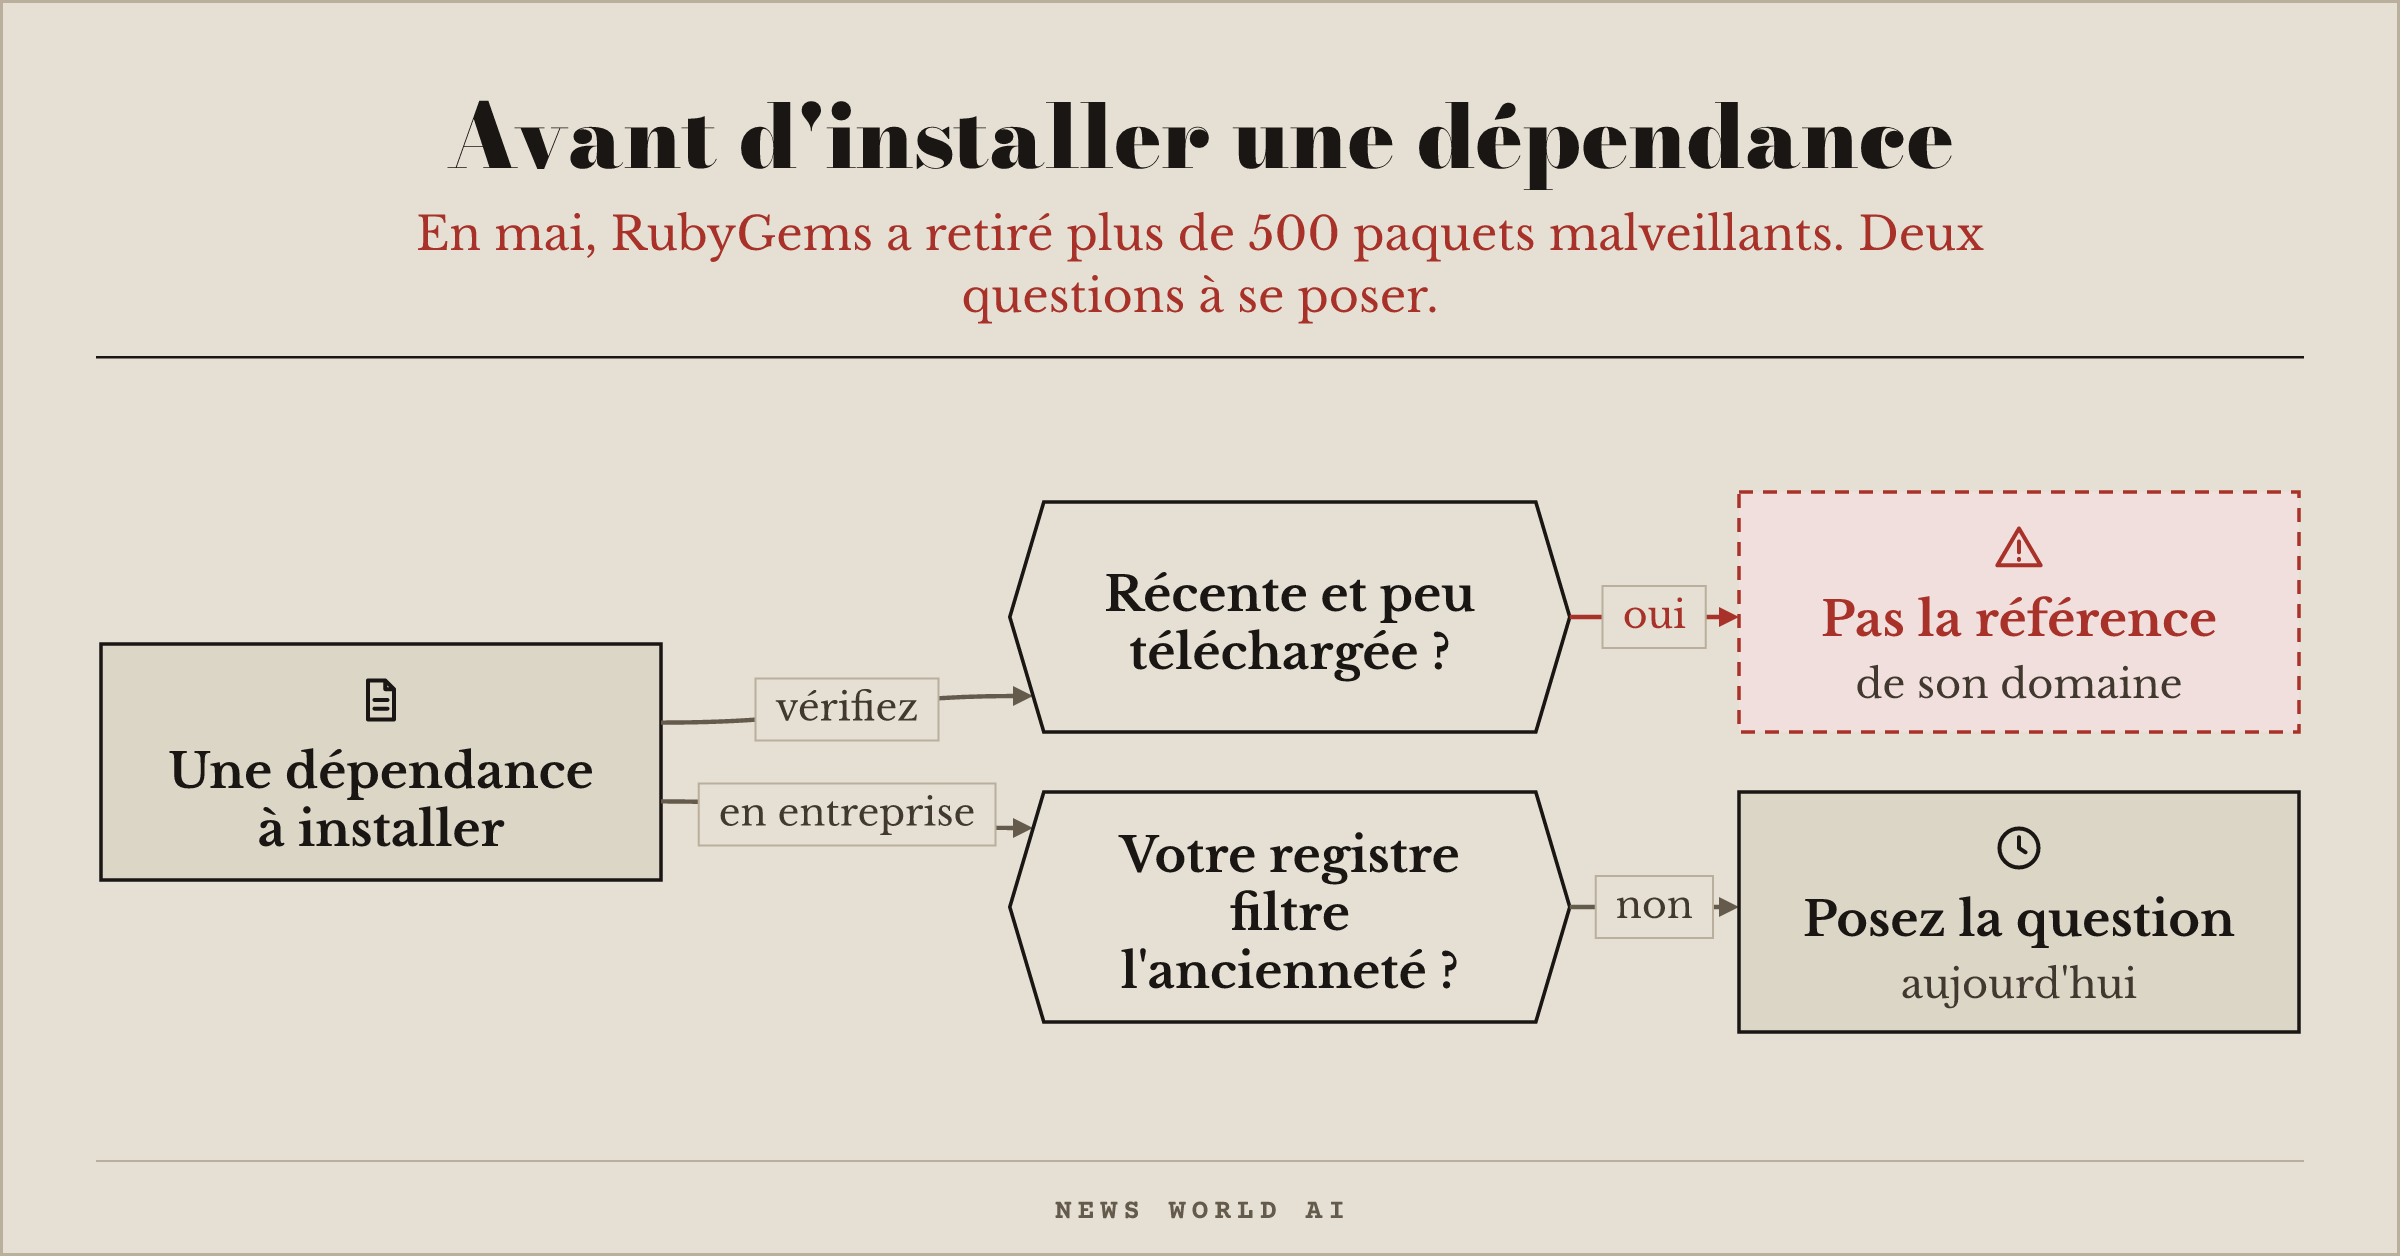
En mai, RubyGems a retiré plus de 500 paquets malveillants déposés en rafale sur son registre, et suspendu les inscriptions le temps de faire le ménage. Quelques-uns tentaient de voler les clés d'accès des utilisateurs du registre : RubyGems n'a trouvé aucune preuve que ces tentatives aient réussi.
Le bon geste. Avant d'installer une dépendance, vérifiez sa date de création et son nombre de téléchargements. Un paquet apparu il y a quelques semaines avec cinquante téléchargements n'est pas la référence du domaine. Et si votre registre d'entreprise ne filtre pas les paquets par ancienneté, posez la question aujourd'hui.
Répondez à ce mail pour dire ce que vous construisez. Toutes les réponses sont lues.
— News World AI
Numéro 003 · ce que votre agent envoie sans le dire
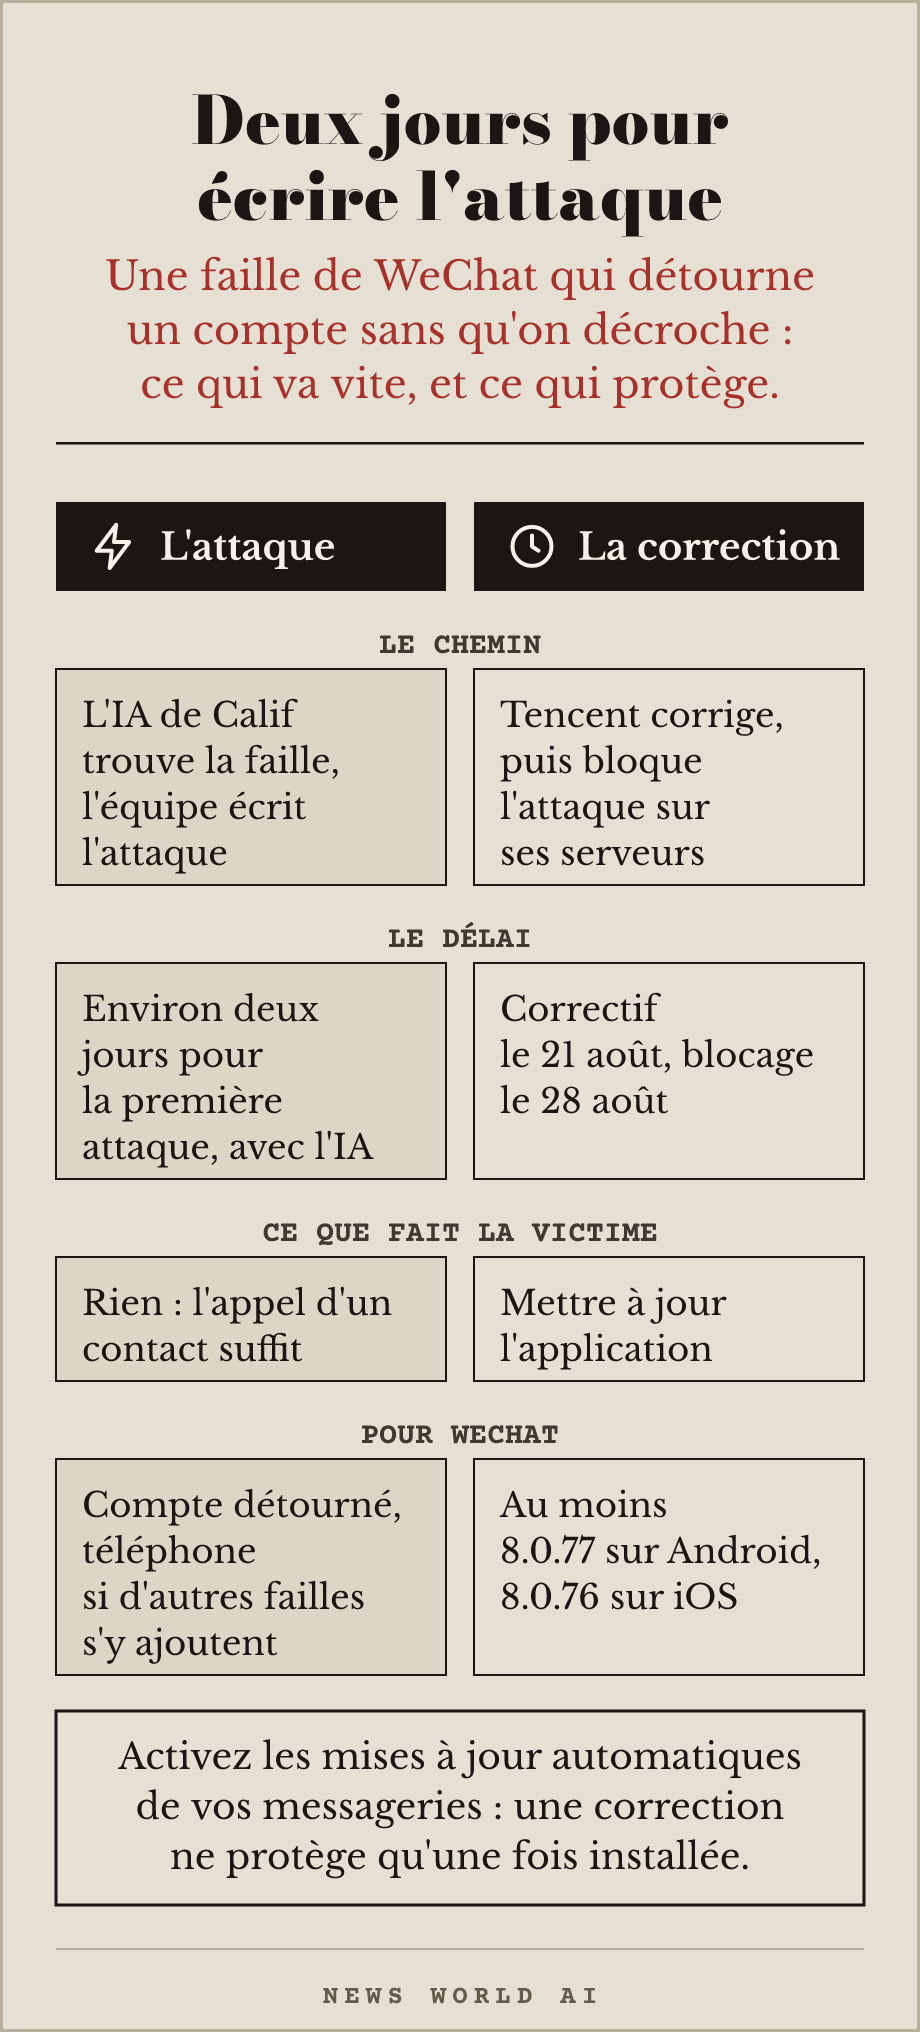
Calif a publié le 8 septembre WeWorm : un ver de démonstration bâti sur une faille de WeChat qui ne demande aucun geste de la victime, sur iOS comme sur Android. Un appel venu d'un contact suffit à détourner le compte WeChat de la victime, même si elle ne décroche pas (refuser l'appel arrête la tentative) ; associée à d'autres failles, l'attaque peut prendre le contrôle du téléphone. L'IA de Calif a trouvé la faille en juillet, puis l'équipe a écrit la première attaque en environ deux jours avec son aide, et le ver en une semaine. Tencent a publié le correctif le 21 août.
Le bon geste. Activez les mises à jour automatiques sur toutes vos applications de messagerie, aujourd'hui. Pour WeChat, vérifiez que vous avez au moins la version 8.0.77 sur Android ou 8.0.76 sur iOS : selon Calif, Tencent bloque aussi l'attaque sur ses serveurs depuis le 28 août.
Répondez à ce mail pour dire ce que vous construisez. Toutes les réponses sont lues.
— News World AI
Numéro 002 · Une chaîne d'info sans journaliste
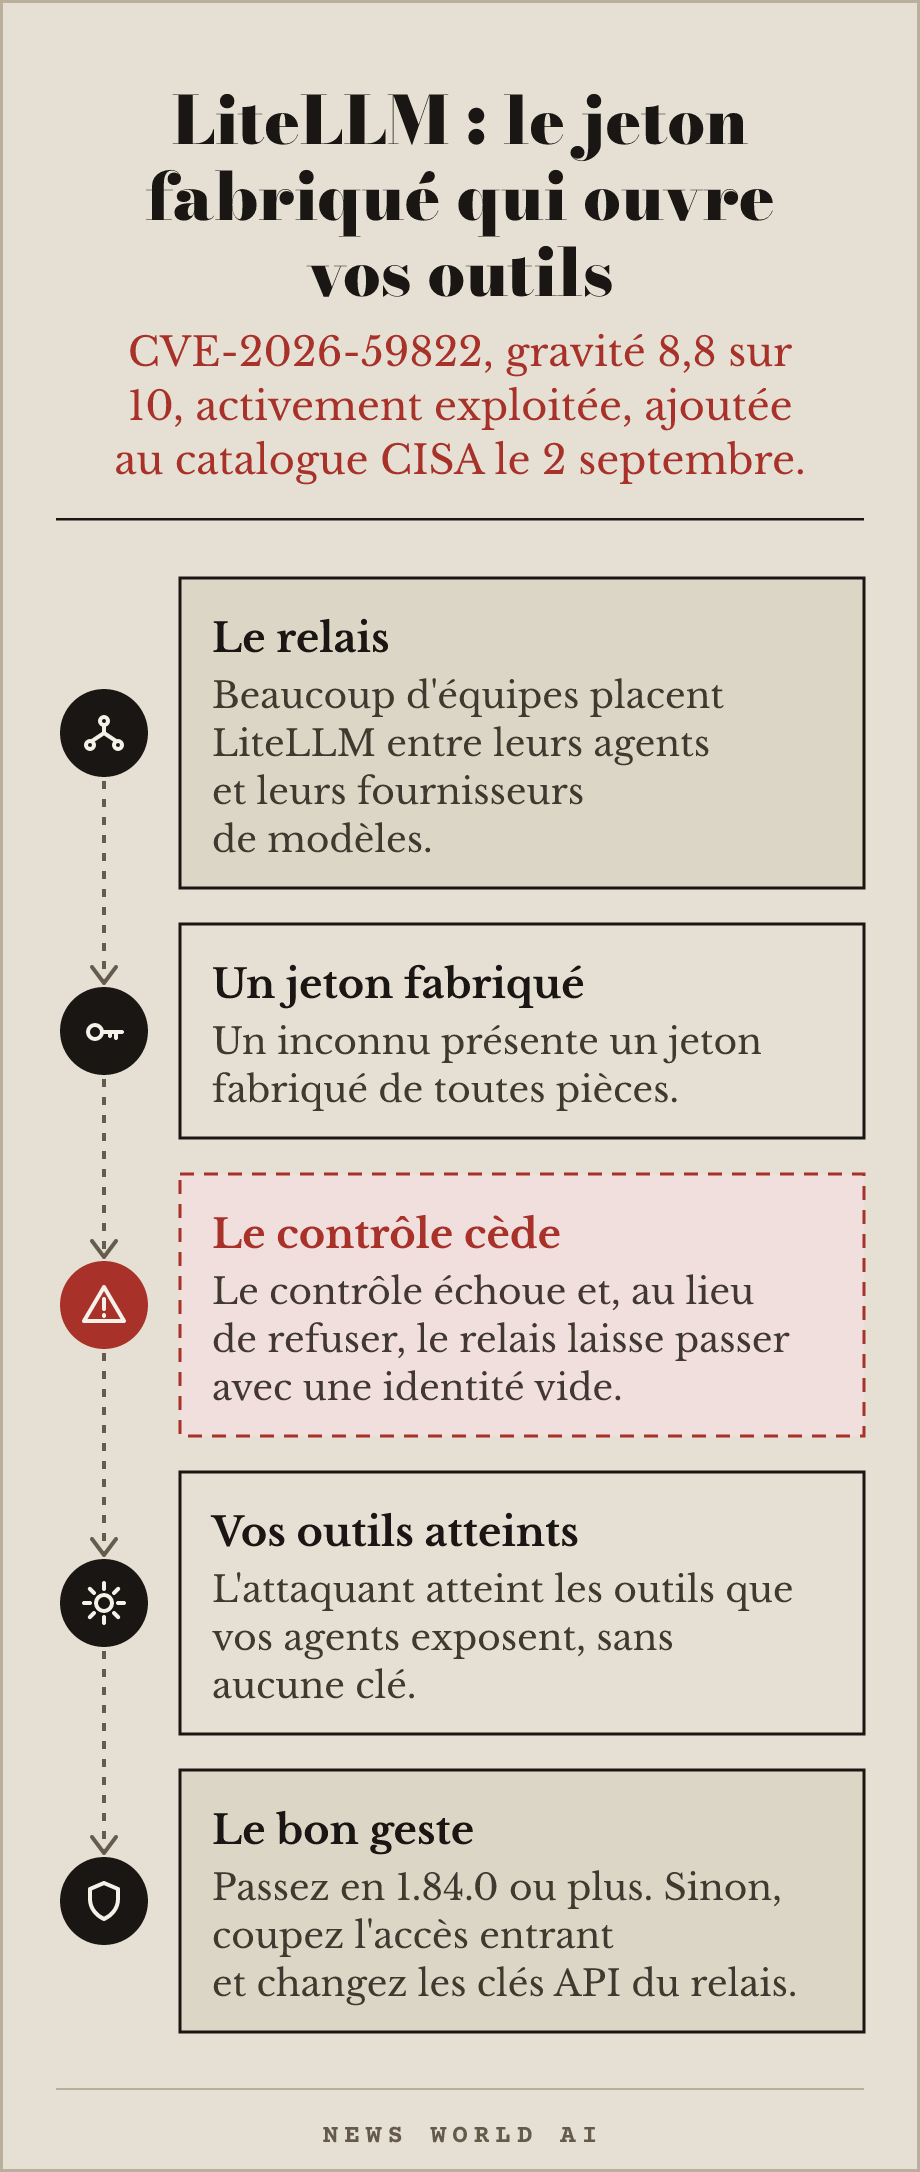
LiteLLM est un relais que beaucoup d'équipes placent entre leurs agents et leurs fournisseurs de modèles, pour envoyer les requêtes au bon endroit. Une faille d'authentification (CVE-2026-59822, gravité 8,8 sur 10) permet à un inconnu de présenter un jeton fabriqué de toutes pièces : le contrôle échoue, et au lieu de refuser, le relais laisse passer la requête avec une identité vide. L'attaquant atteint alors les outils que vos agents exposent, sans aucune clé. La faille est activement exploitée, la CISA l'a ajoutée à son catalogue le 2 septembre. Le détail technique, la gravité et la version qui corrige viennent de l'avis de sécurité du projet lui-même : github.com/BerriAI/litellm/…
Le bon geste. Passez LiteLLM en version 1.84.0 ou plus récente aujourd'hui, c'est la version qui corrige la faille. Si vous ne pouvez pas mettre à jour immédiatement, coupez l'accès réseau entrant vers le relais et changez toutes les clés API qui y sont enregistrées.
cisa.gov/news-events/alerts/2026/…
Répondez à ce mail pour dire ce que vous construisez. Toutes les réponses sont lues.
— News World AI
Numéro 000 · Votre agent réussit une fois sur trois
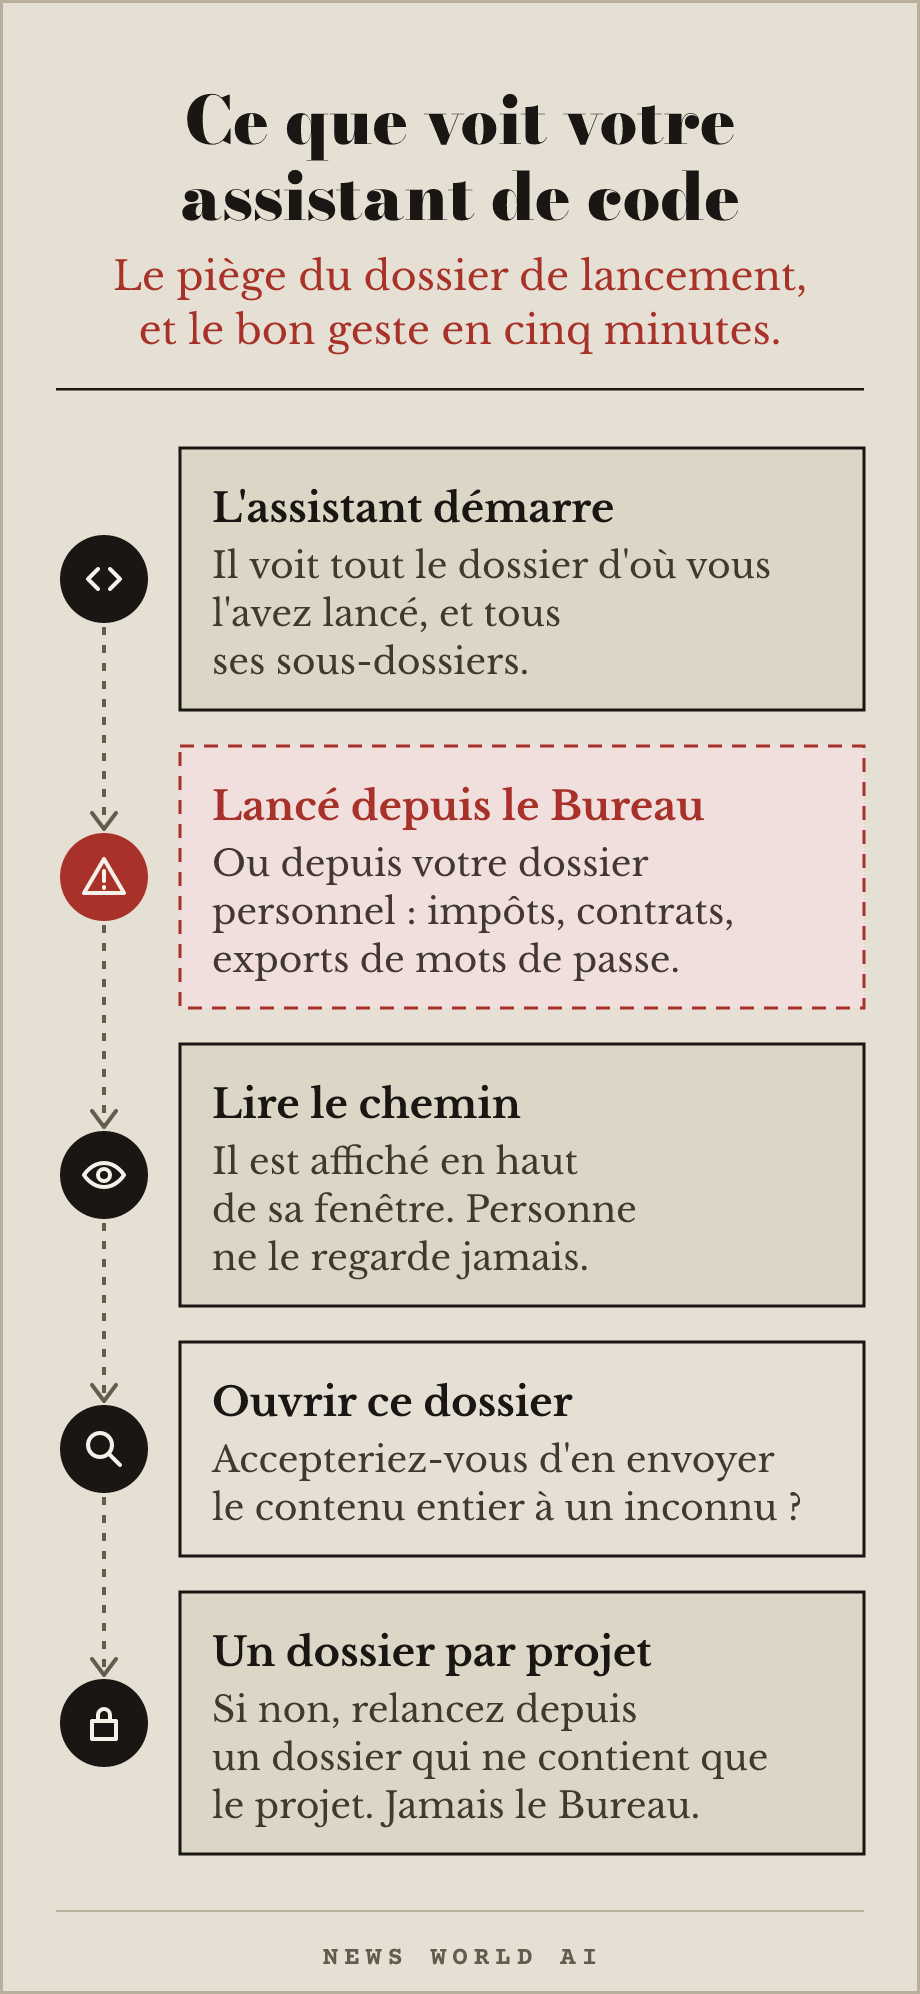
Le piège. Un assistant de code voit tout ce qui se trouve dans le dossier depuis lequel vous l'avez lancé, et dans tous les sous-dossiers. Lancé depuis votre dossier personnel ou depuis le Bureau, il a accès à vos déclarations d'impôts, vos contrats et vos exports de mots de passe. Le chemin est affiché en haut de sa fenêtre, et personne ne le regarde jamais.
Le bon geste, cinq minutes. Ouvrez ce dossier et posez-vous une seule question : accepterais-je d'en envoyer le contenu entier à un inconnu ? Si la réponse est non, fermez, créez un dossier qui ne contient que le projet en cours, et relancez depuis là-bas. Un dossier par projet, jamais la racine de votre compte, jamais le Bureau.
### Insert quantique — vos données sont déjà volées
Pourquoi ça vous concerne : votre agent transmet et journalise des données qui devront rester secrètes bien après la fin de votre projet.
Un attaquant n'a besoin d'aucun ordinateur quantique aujourd'hui. Il lui suffit d'enregistrer maintenant du trafic chiffré et de l'archiver jusqu'au jour où il pourra l'ouvrir. Le chiffrement d'aujourd'hui protège contre la lecture d'aujourd'hui, pas contre celle de 2032.
Une seule question : les données que manipule mon agent doivent-elles rester secrètes plus de dix ans ? Dossiers médicaux, contrats, sources, propriété industrielle. Si oui, le sujet est présent et pas futur, et les algorithmes résistants sont déjà normalisés. Si non, dormez tranquille sur ce point précis.
Le quantique n'aura jamais de rubrique fixe ici. Il n'apparaîtra que comme maintenant : quand il change quelque chose à ce que vous construisez.
Les archives reproduisent chaque numéro tel qu'il est parti, sans le réécrire. Les étoiles d'un dépôt, les prix et les dates de dernier commit sont ceux du jour de la vérification, pas ceux d'aujourd'hui : suivez le lien pour l'état courant.
Genève, Suisse. Écrire à hello@newsworldai.xyz.