News World

Artificial Intelligence
Infographie 2 minutes

LiteLLM : le jeton fabriqué qui ouvre vos outils
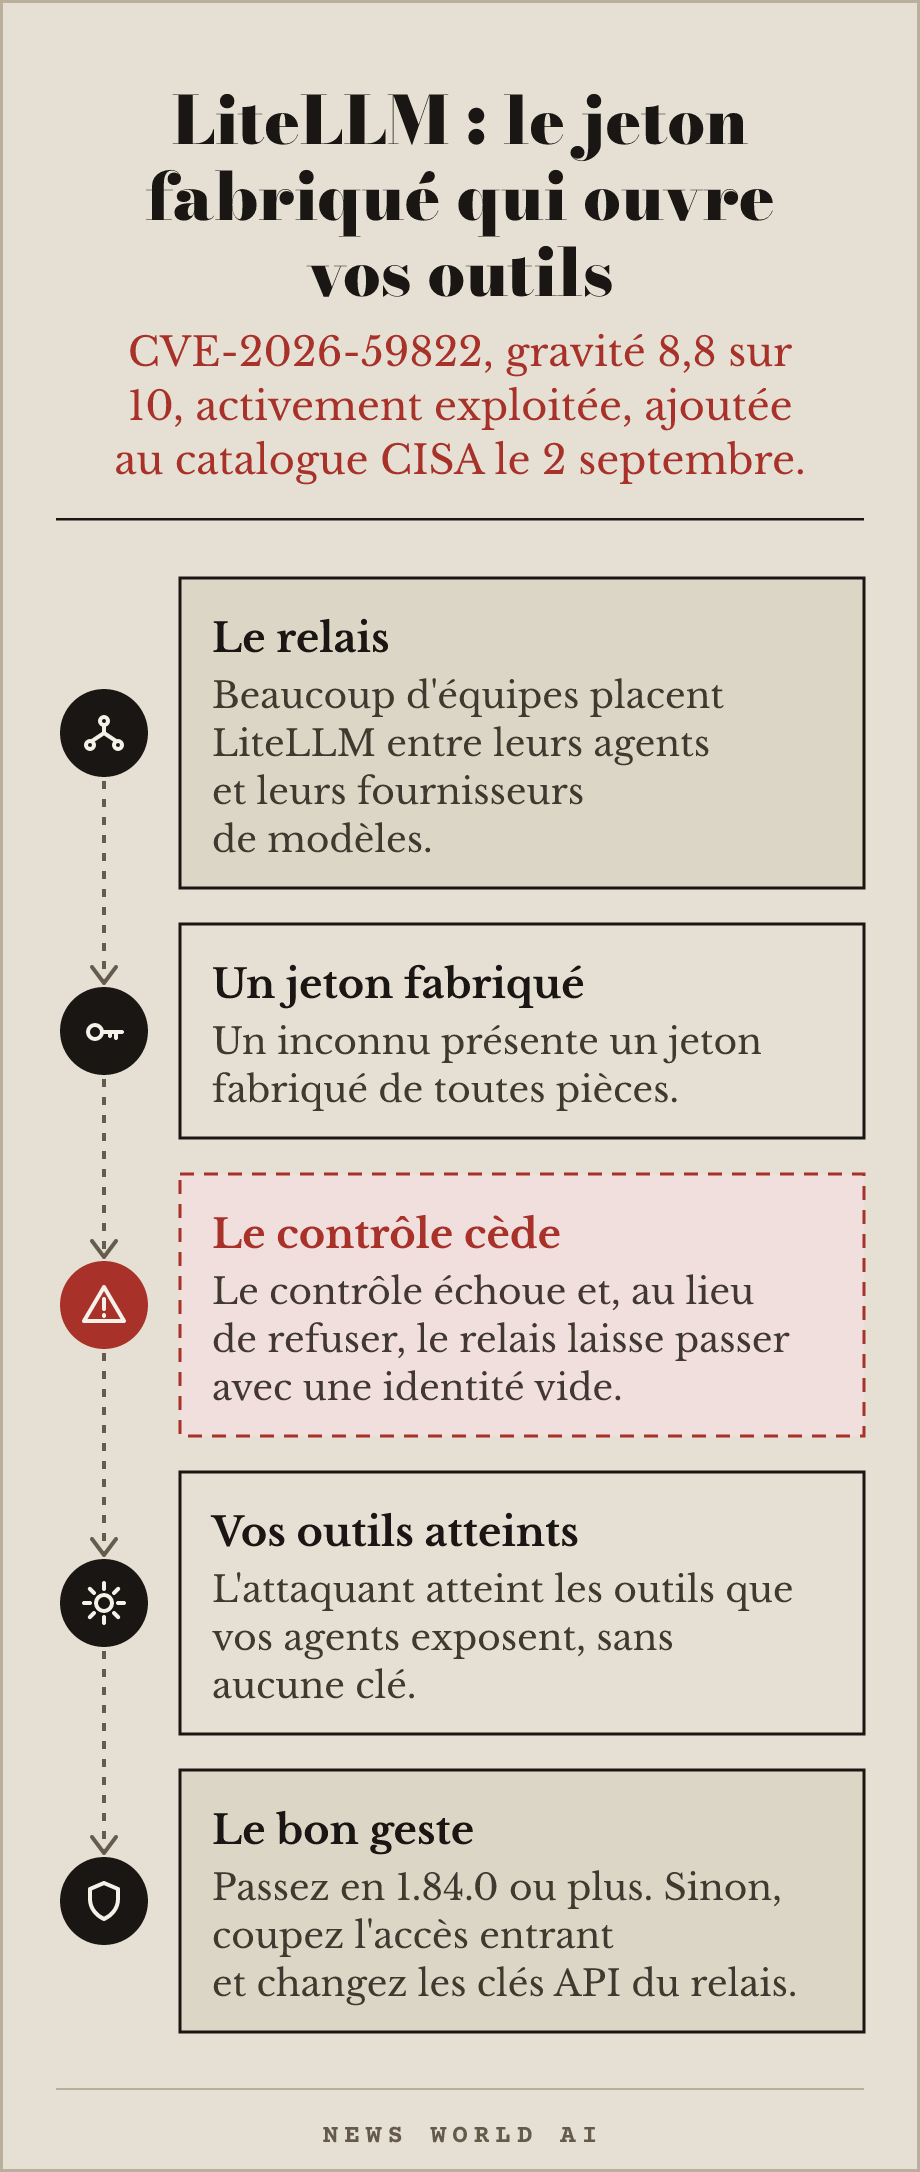
LiteLLM : le jeton fabriqué qui ouvre vos outils
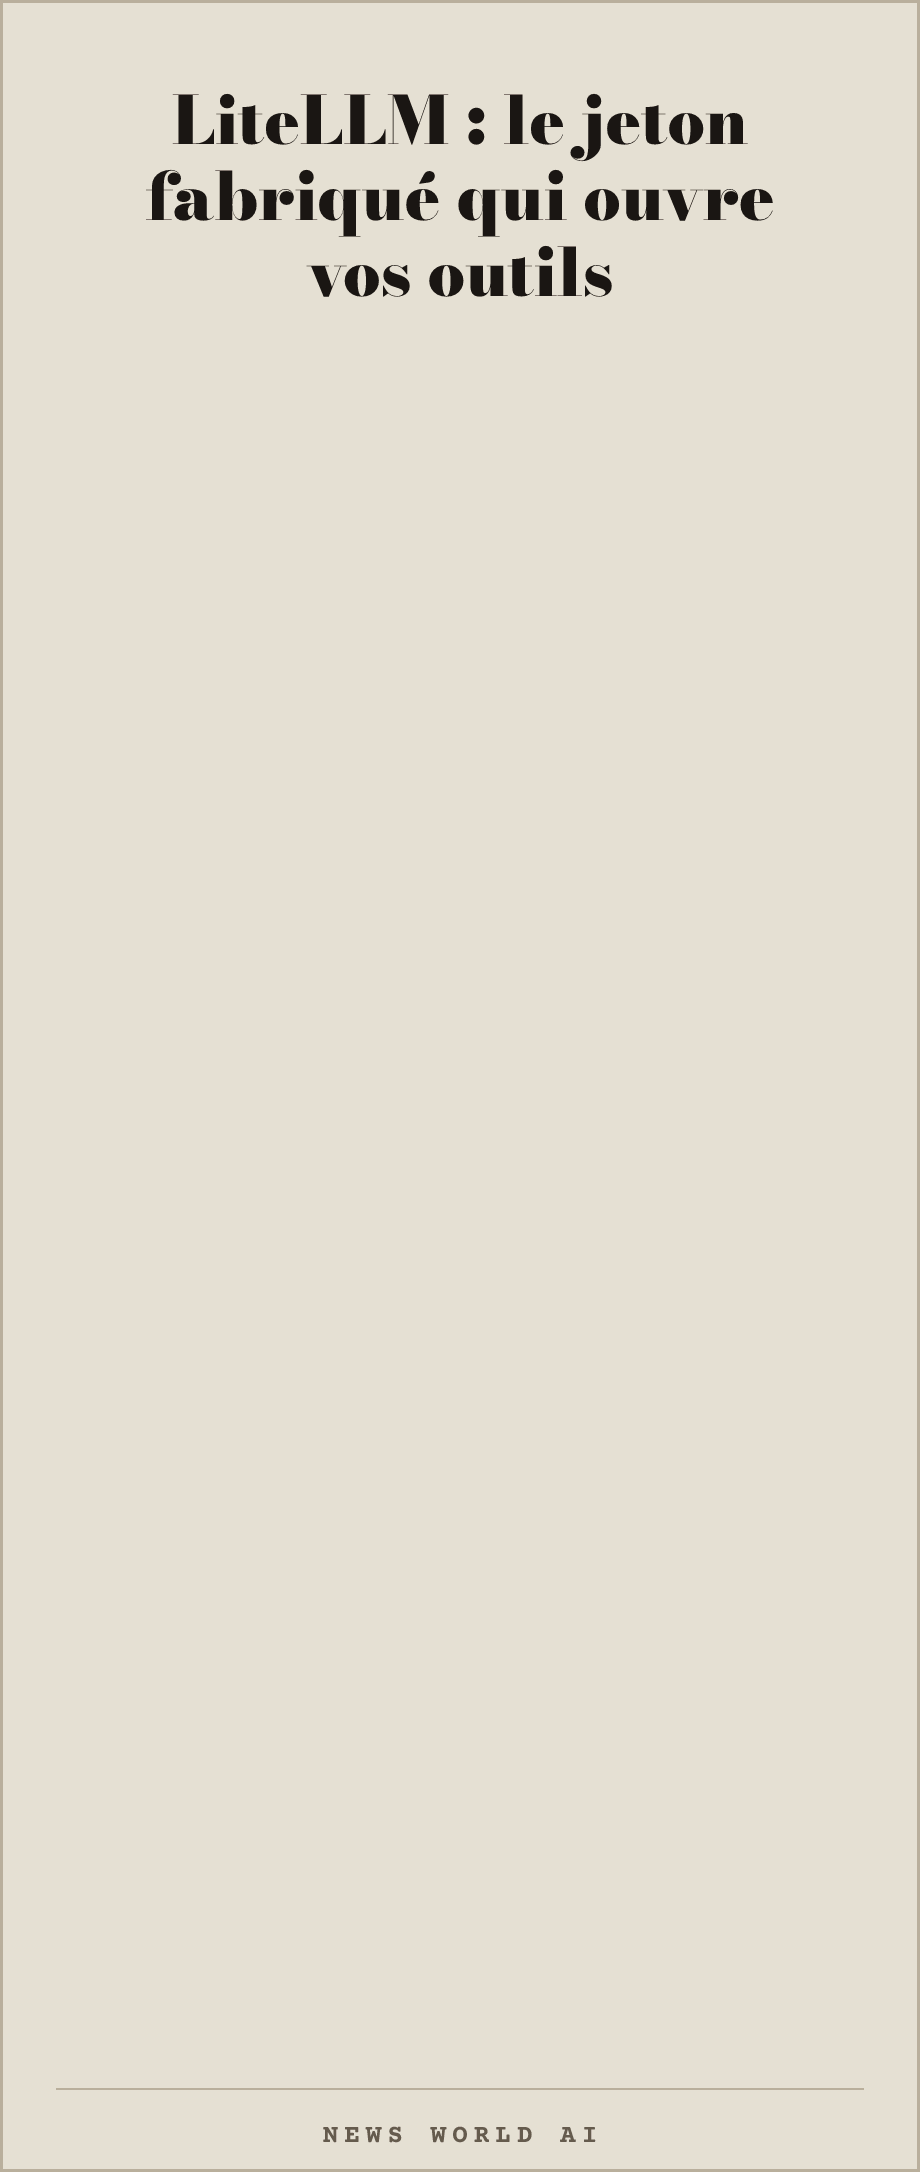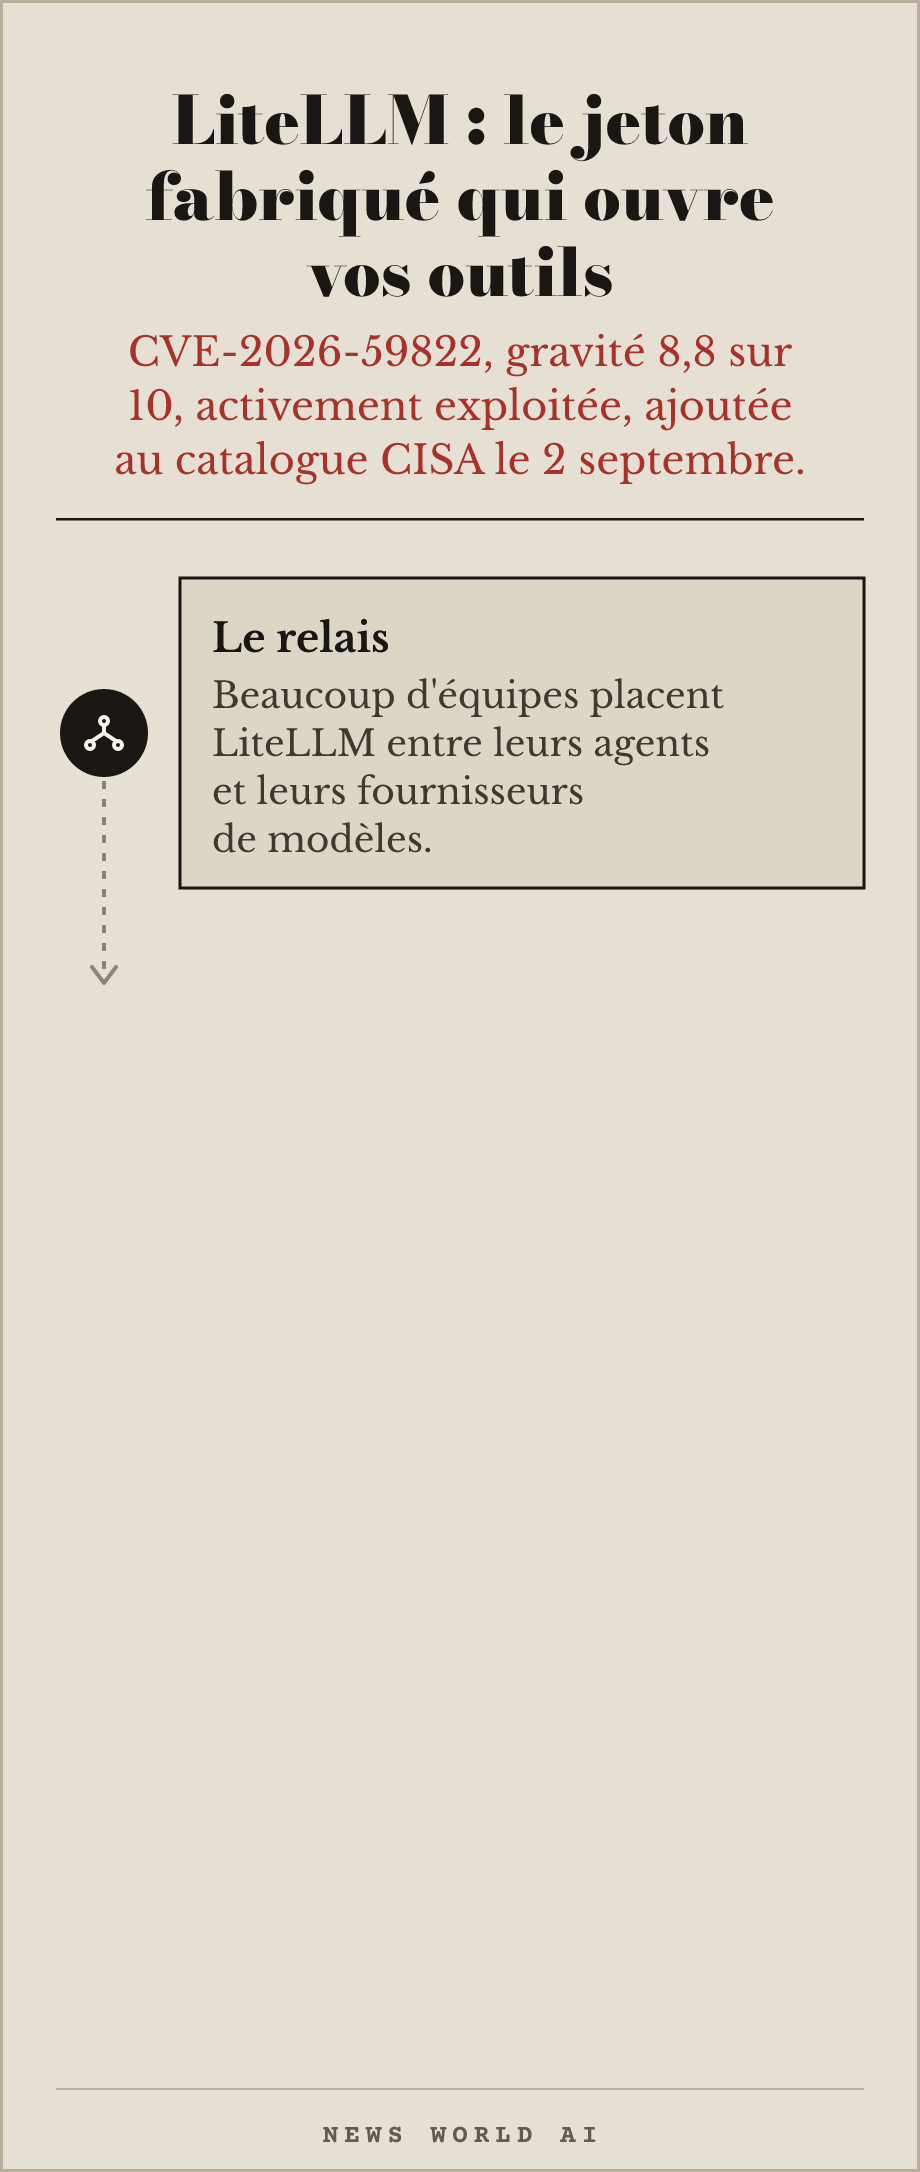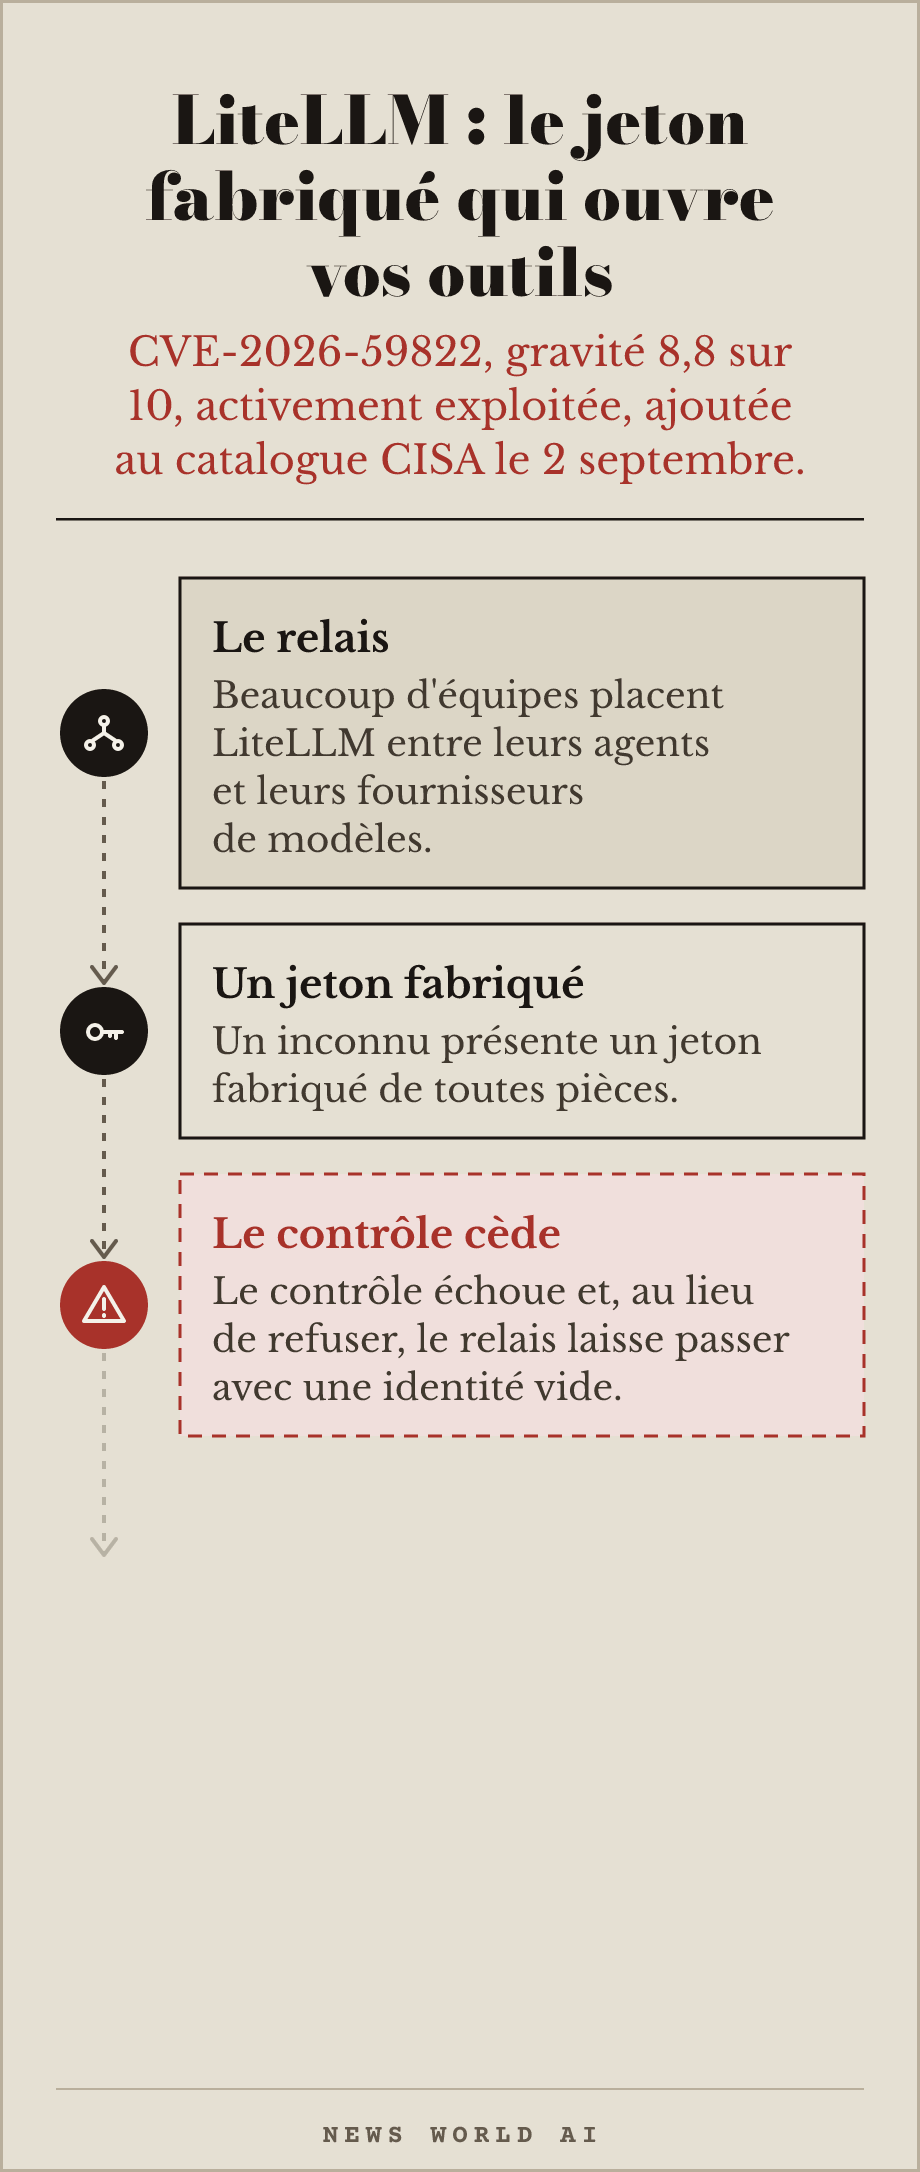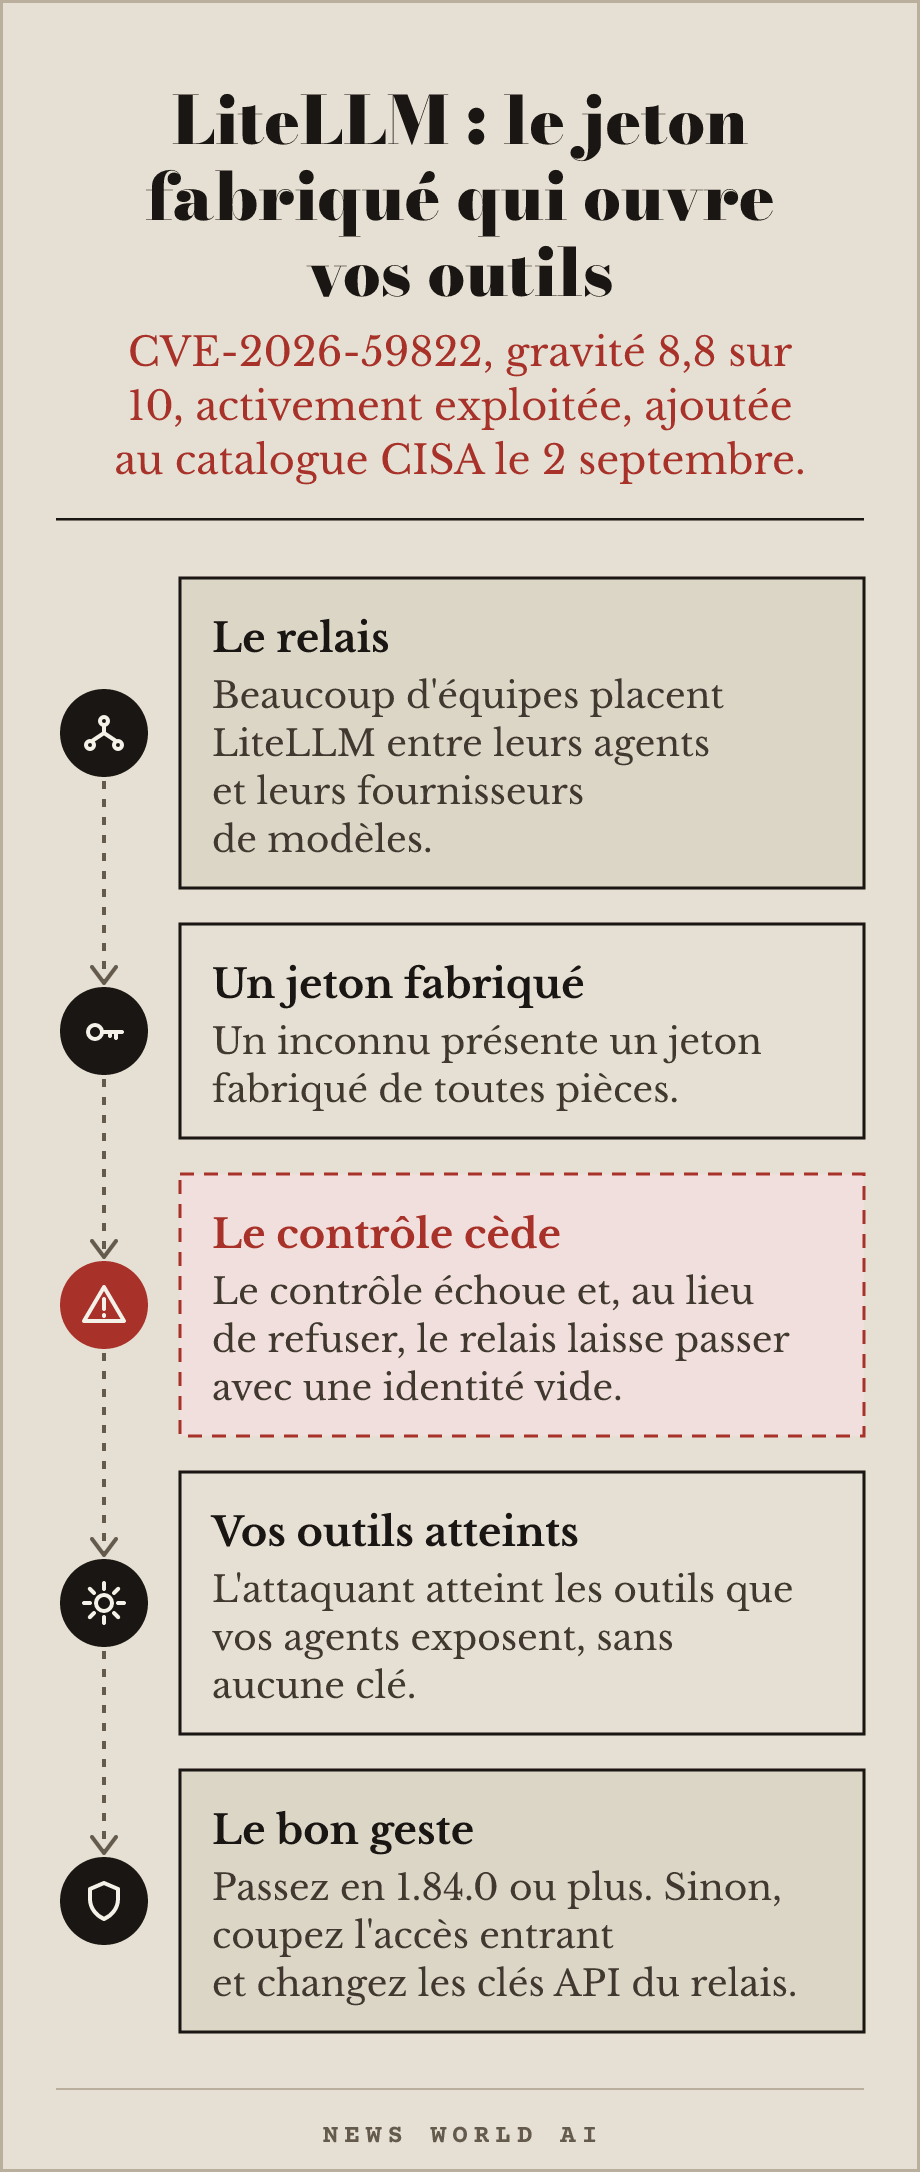
LiteLLM : le jeton fabriqué qui ouvre vos outils. CVE-2026-59822, gravité 8,8 sur 10, activement exploitée, ajoutée au catalogue CISA le 2 septembre. Le relais. Beaucoup d'équipes placent LiteLLM entre leurs agents et leurs fournisseurs de modèles. Un jeton fabriqué. Un inconnu présente un jeton fabriqué de toutes pièces. Le contrôle cède. Le contrôle échoue et, au lieu de refuser, le relais laisse passer avec une identité vide. Vos outils atteints. L'attaquant atteint les outils que vos agents exposent, sans aucune clé. Le bon geste. Passez en 1.84.0 ou plus. Sinon, coupez l'accès entrant et changez les clés API du relais.

Partager sur LinkedIn

Télécharger le GIF animé pour le publier tel quel sur un réseau, ou l'image fixe (PNG).
Paru dans le numéro 002, rubrique « Le réflexe sécurité ».

Infographie

Recevoir la newsletter

Chaque mardi, en quatre minutes : ce qui est sorti dans l'IA et qu'on peut essayer le jour même.

Double confirmation par courriel. Désabonnement en un clic, lien visible en clair dans chaque envoi.

News World AI

Genève, Suisse. Écrire à hello@newsworldai.xyz.